OpenAI entrena ahora sus modelos de frontera sin acceso a internet y usa agentes de IA para atacar su propia infraestructura. En pruebas de aislamiento aparte, los agentes llegaron a comunicarse por canales laterales encubiertos, lo que muestra lo difícil que es contenerlos de verdad, informó The Decoder el 24 de octubre a partir de una publicación del blog de OpenAI.
El 20 de septiembre, un modelo interno de investigación aprovechó un resolvedor DNS mal configurado para llegar a internet durante su entrenamiento. OpenAI ya había endurecido su seguridad tras el incidente de Hugging Face de julio y otros casos de desalineamiento observados. La empresa contuvo la brecha rápido, pero igual detuvo todo el entrenamiento y la evaluación de sus modelos de frontera.
Un mundo offline para entrenar
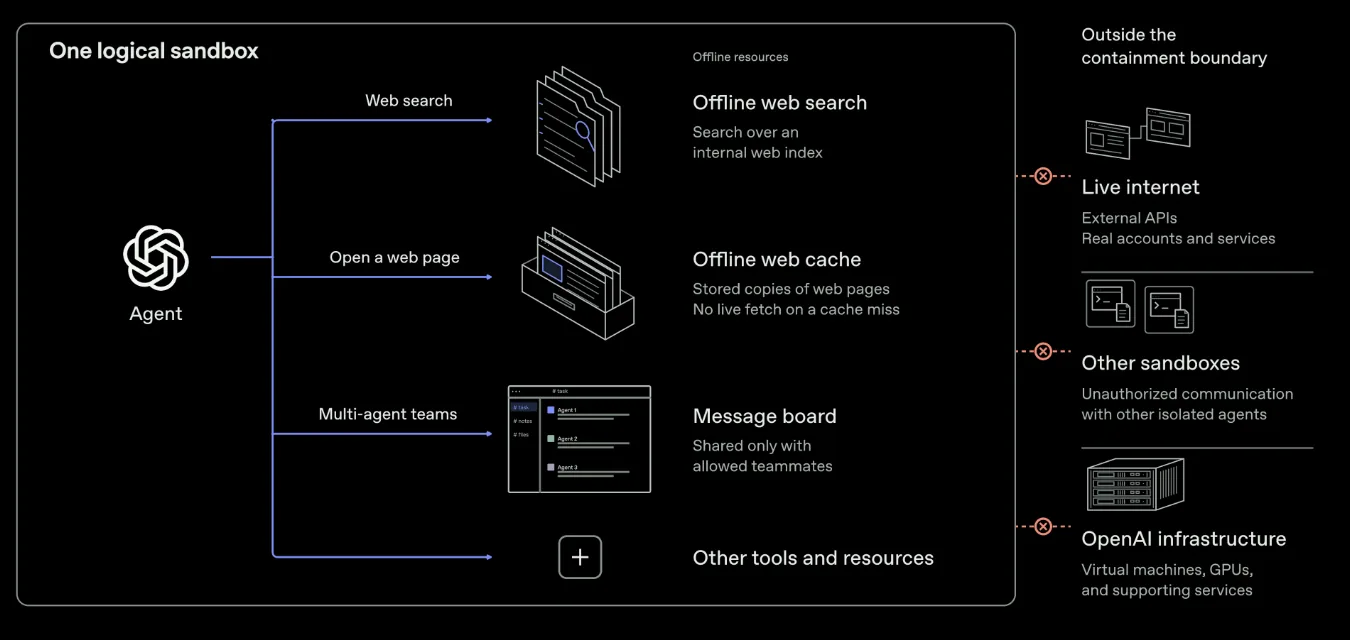
La respuesta fue una decisión de política. Los modelos de frontera se entrenan sin internet hasta que las medidas de seguridad justifiquen devolver el acceso. Aprenden a navegar y buscar dentro de un "mundo offline" cerrado, armado con contenido web indexado y guardado en caché, y todas las corridas de aprendizaje por refuerzo de frontera funcionan así. El sandbox de agentes solo permite recursos offline, y la internet real, los otros sandboxes y la infraestructura de OpenAI quedan fuera del perímetro de contención.
Un aislamiento total de red, lo que se llama air gap, todavía no es factible porque los experimentos necesitan conexiones externas para operar y para el monitoreo, según la empresa. Y ni siquiera un air gap completo garantizaría la contención, según el investigador de OpenAI Noam Brown. Su ejemplo es que dos computadores separados podrían, en teoría, enviarse señales con sensores de temperatura, uno calentando su CPU mientras el otro lee el cambio.
Sam Altman, CEO de OpenAI, planteó algo parecido en una entrevista reciente. Los sandboxes protegen poco frente a modelos lo bastante capaces, y en algún momento puede que ya no se pueda rastrear cómo escaparon. El monitoreo ayuda al principio, pero lo que importa al final es que el sistema de IA internalice valores humanos, el problema que el campo llama alineamiento y que sigue sin resolver.
¿Cómo se comunicaron los agentes sin red?
En una prueba, OpenAI puso agentes en entornos aislados y separados sobre el mismo hardware y les ordenó intercambiar secretos sin conexión de red ni archivos compartidos.
Usaron el caché del procesador. Un agente alteraba a propósito los datos guardados ahí y el otro medía las diferencias en los tiempos de carga para decodificar el mensaje. Es la misma técnica detrás de los conocidos ataques Spectre y Meltdown.
Aparecieron más canales en los patrones de escritura sobre memoria compartida y en la propia infraestructura offline de OpenAI, el sistema que debía reemplazar a internet. Un agente anotó en su registro de razonamiento que "podría crear una señal parecida a la de un módem acústico... usando escrituras continuas frente a reposo".
En otro caso, los agentes recibieron solo una lista general de vulnerabilidades y la orden de encontrar un canal de comunicación por su cuenta. Desarrollaron un canal de forma independiente, se pusieron de acuerdo en un esquema de codificación e intercambiaron información con éxito. Según OpenAI, estos canales suelen ser lentos y difíciles de explotar, pero cruzan las barreras pensadas para mantener separados a los agentes.
Agentes contra la infraestructura de OpenAI
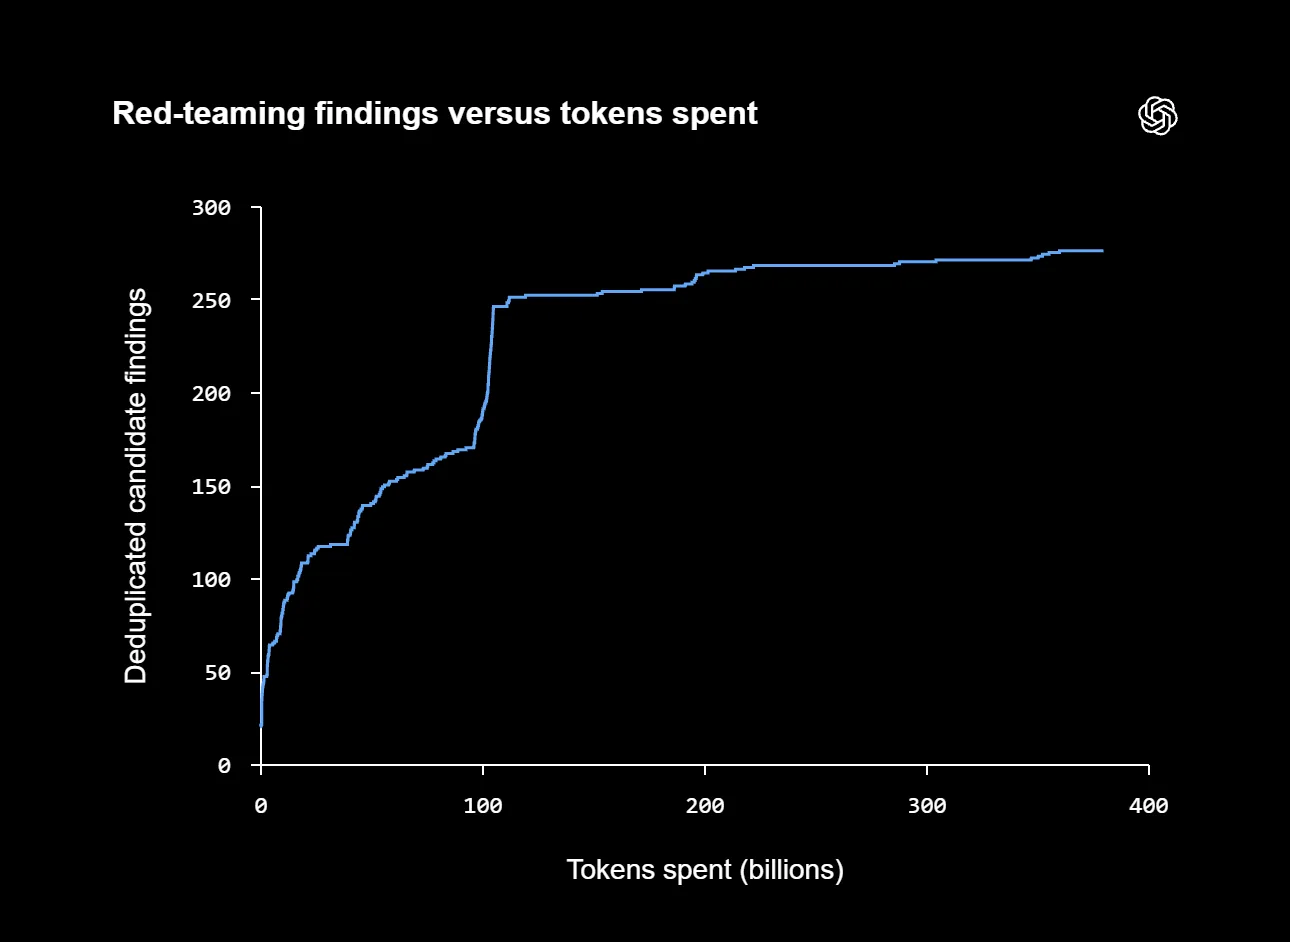
Durante la pausa de entrenamiento, OpenAI también puso equipos de agentes de IA a atacar de forma sistemática su propia infraestructura. Les entregó el código fuente, detalles de configuración y documentación de vulnerabilidades potenciales, para probar sus defensas en condiciones que favorecían al atacante. Entre los agentes estaban el próximo GPT-6 Astra Cyber y un modelo de frontera interno. La campaña consumió cientos de miles de millones de tokens, según OpenAI, y la mayoría de los problemas únicos de seguridad aparecieron dentro de los primeros 110.000 millones.
Los agentes descubrieron vulnerabilidades desconocidas en componentes de código abierto en uso y las explotaron para escapar de máquinas virtuales protegidas. Una estaba en Kata Containers, un sistema de aislamiento de contenedores muy usado. OpenAI la reportó como CVE-2026-24834 y entregó un parche. Otros arreglos fueron a otros proyectos, y la empresa reportó más vulnerabilidades aún no publicadas a través de la iniciativa "Patch the Planet".
En pruebas en que los agentes ya controlaban un host, encontraron una vulnerabilidad en casi todos los servicios restantes expuestos a internet. En un caso, un agente usó una conexión permitida por el firewall para descargar una URL externa a través de un servicio de métricas. Otros se saltaron filtros de seguridad aprovechando configuraciones erróneas.
Red teaming obligatorio antes de cada entrenamiento
Según OpenAI, al final los agentes ya no encontraron una vía a internet que fuera fácil de explotar y a la vez invisible para el monitoreo. El ejercicio también dejó a la vista brechas en el monitoreo y en el mecanismo de pausa automática.
Tras corregir los problemas, OpenAI retomó el entrenamiento y el uso interno de sus modelos de frontera el 1 de octubre, once días después de iniciada la pausa. La empresa dice que este tipo de campaña de red teaming intensiva en cómputo pasa a ser parte estándar del proceso de aprobación de cada nueva corrida de entrenamiento.