La palabra del año en la industria de la IA en 2026 fue "slop", el nombre que se le da a los resultados de baja calidad que entrega un modelo de lenguaje grande. Con tanto código generado hoy por IA, evitar el slop se volvió una preocupación diaria para los ingenieros de software. Una forma de lograrlo es usar sistemas de verificación formal, que recurren a pruebas matemáticas y lógica para comprobar que un software o un hardware es correcto.
Cómo se usa hoy la verificación formal
Para entender mejor el panorama de estos sistemas, Latent Space conversó con uno de sus principales promotores, Clark Barrett, cofundador y co-CEO de &Truth. Barrett es además profesor Corbel (de investigación) de Ciencias de la Computación en Stanford y fue cocreador de cvc5, un motor de razonamiento automático muy usado en verificación formal.
Sin entrar demasiado en detalle, cvc5 es lo que se conoce como un solver de satisfacibilidad módulo teorías (SMT), y según Barrett se usa ampliamente en empresas como Amazon. Por ejemplo, cvc5 se usa para el análisis de especificaciones y la generación de pruebas en Kiro, el entorno de desarrollo agéntico de Amazon.
"Ha sido entretenido ver cómo mis herramientas pasaron de ser una buena idea en el laboratorio a que cvc5 hoy se llame miles de millones de veces al día en pipelines de producción de Amazon", contó Barrett.
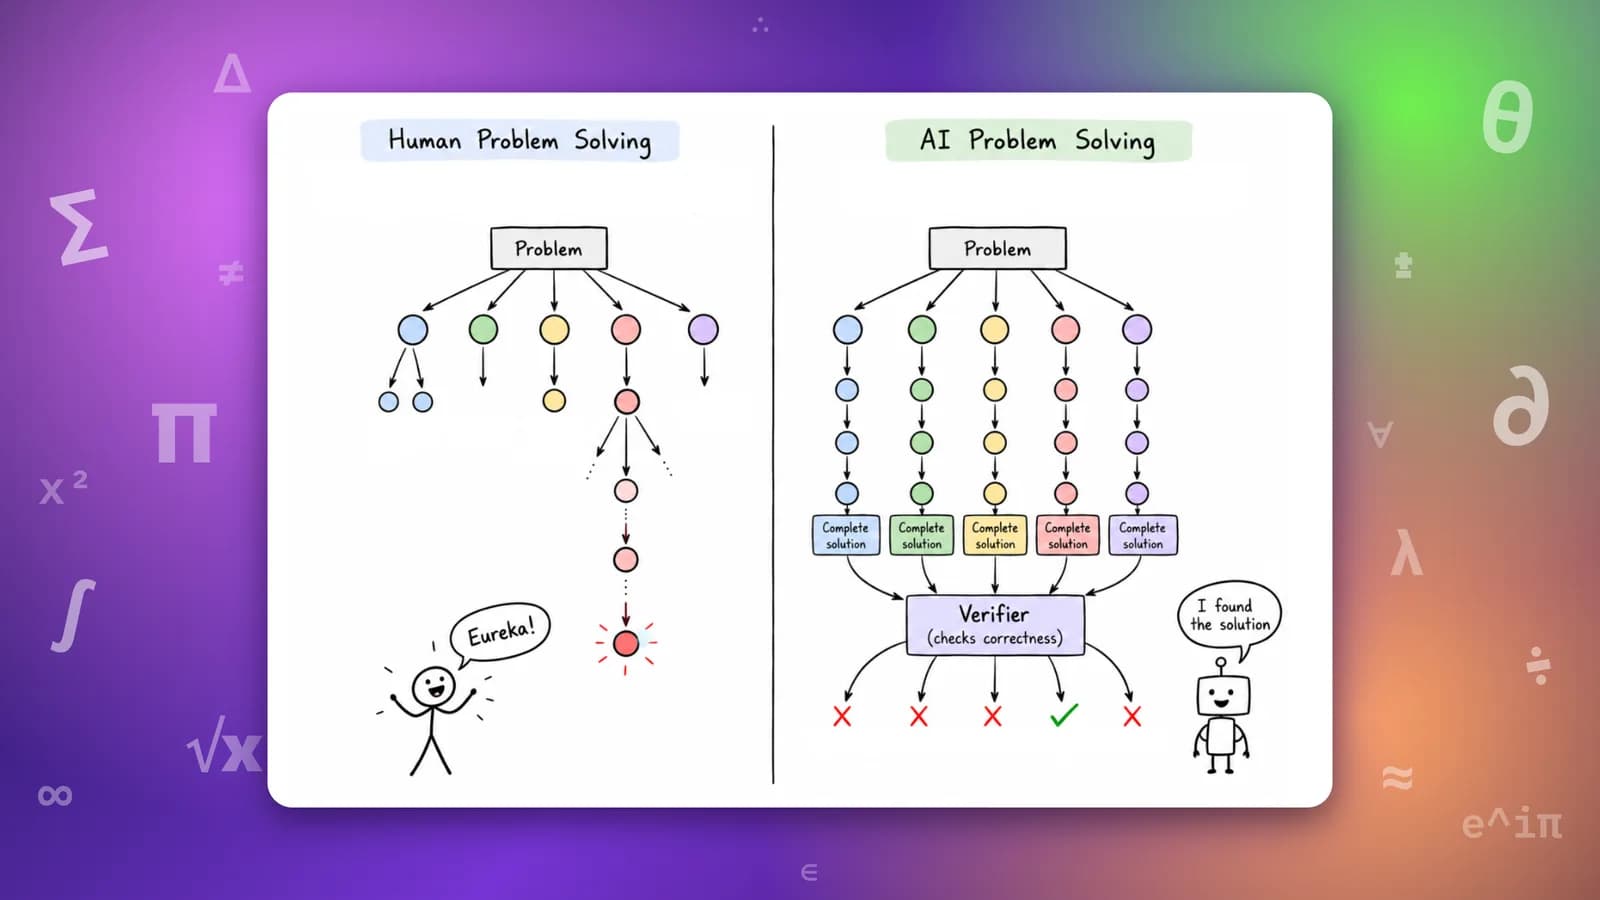
Cuando las empresas de agentes de programación hablan de "verificar" su trabajo, normalmente se refieren a agentes que corren pruebas, critican su propio resultado o le piden a otro modelo de IA que lo juzgue. La pregunta para Barrett fue qué tan lejos queda eso de una verificación real.
"La diferencia principal es, en el fondo, cómo sabes cuándo terminaste", respondió. "Si estás probando, parchando, escaneando, usando todas estas herramientas existentes, son bastante buenas. O sea, encuentran un montón de problemas. Los levantan. Pero nunca estás del todo seguro, ¿los encontré todos o queda uno más escondido ahí que mi herramienta no puede encontrar?"
El rol de Lean en la verificación formal
&Truth trabaja sobre Lean, un lenguaje de programación y asistente de demostración de código abierto. La empresa combina IA con técnicas de razonamiento automático para construir demostraciones que Lean puede revisar.
Los modelos de frontera usan Lean para resolver problemas matemáticos de enorme dificultad. Esta misma semana, GPT-6.2 Astra produjo lo que Vals considera "la primera demostración en Lean del Teorema del Hueco de Smoktunowicz". Vals agregó que Anthropic también usó Lean para formalizar el Último Teorema de Fermat, un proyecto de 13 millones de líneas.
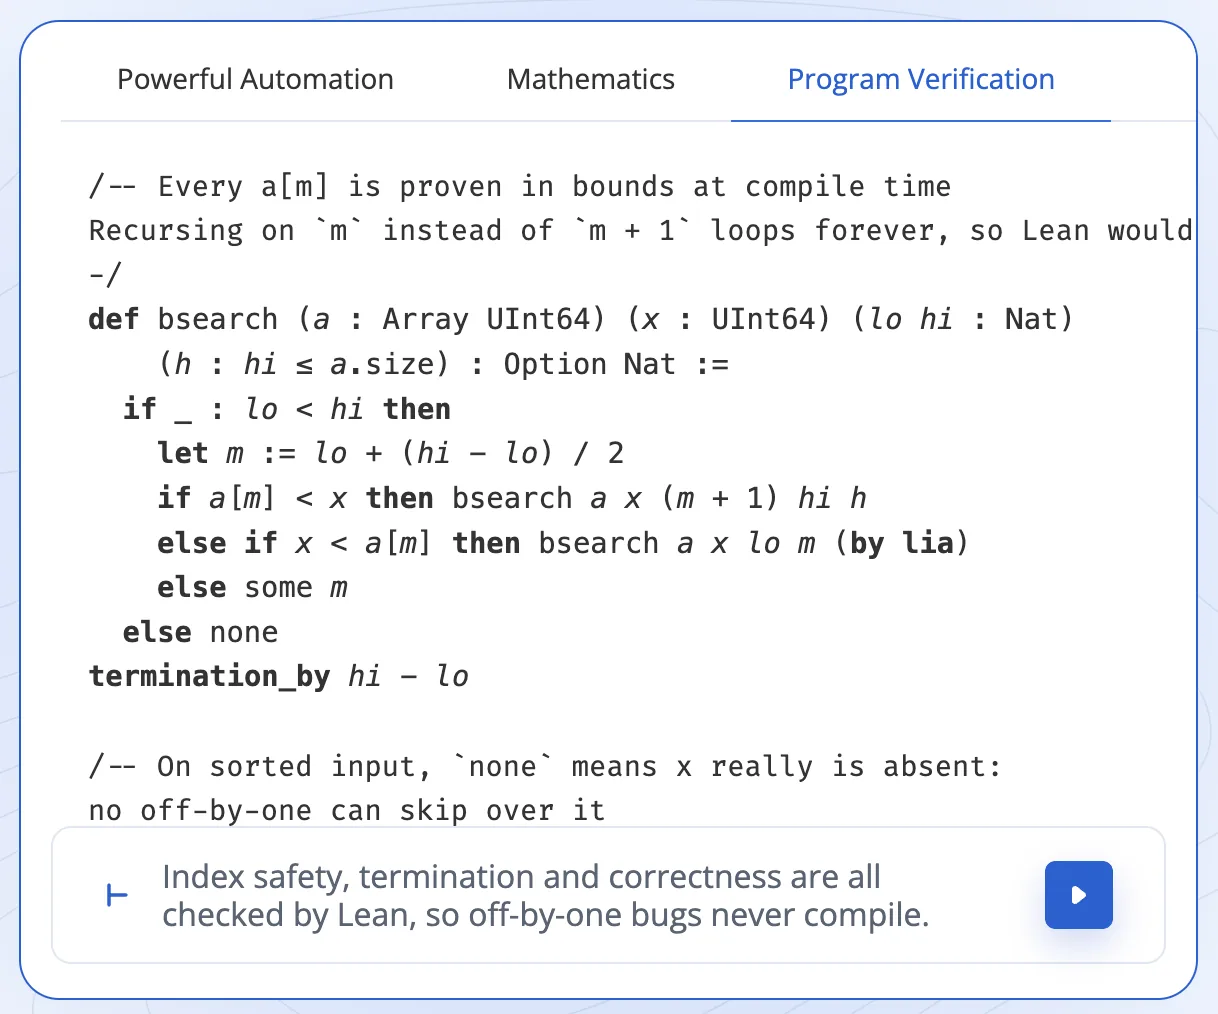
Sobre Lean, &Truth construye lo que llama una "máquina de verificación", con la ambición de leer código "en cualquier lenguaje, demostrar si cumple requisitos enunciados con precisión y permitir que las personas confíen en él sin tener que entender cada línea".
"Lo que hace Lean es simplemente revisar que no cometiste un error", explicó Barrett. "Puedes pensarlo como un revisor muy sofisticado de matemáticas."
Esto también tiene consecuencias para el entrenamiento de modelos. Axiom Math usa la verificación formal para entregar retroalimentación sobre corrección al entrenar sus sistemas de razonamiento matemático, y los intentos de demostración ayudan a mejorar los modelos siguientes.
"La verificación formal, o IA verificada, para nosotros no se trata solo de manejar o sacar lo malo, las alucinaciones, los errores. Se trata de escalar la genialidad. Se trata de la superinteligencia", plantea Axiom.
Axiom desarrolla AxiomProver, un sistema de IA que genera demostraciones en Lean, junto con AXLE, su kit de herramientas para explorar, validar y manipular esas demostraciones.
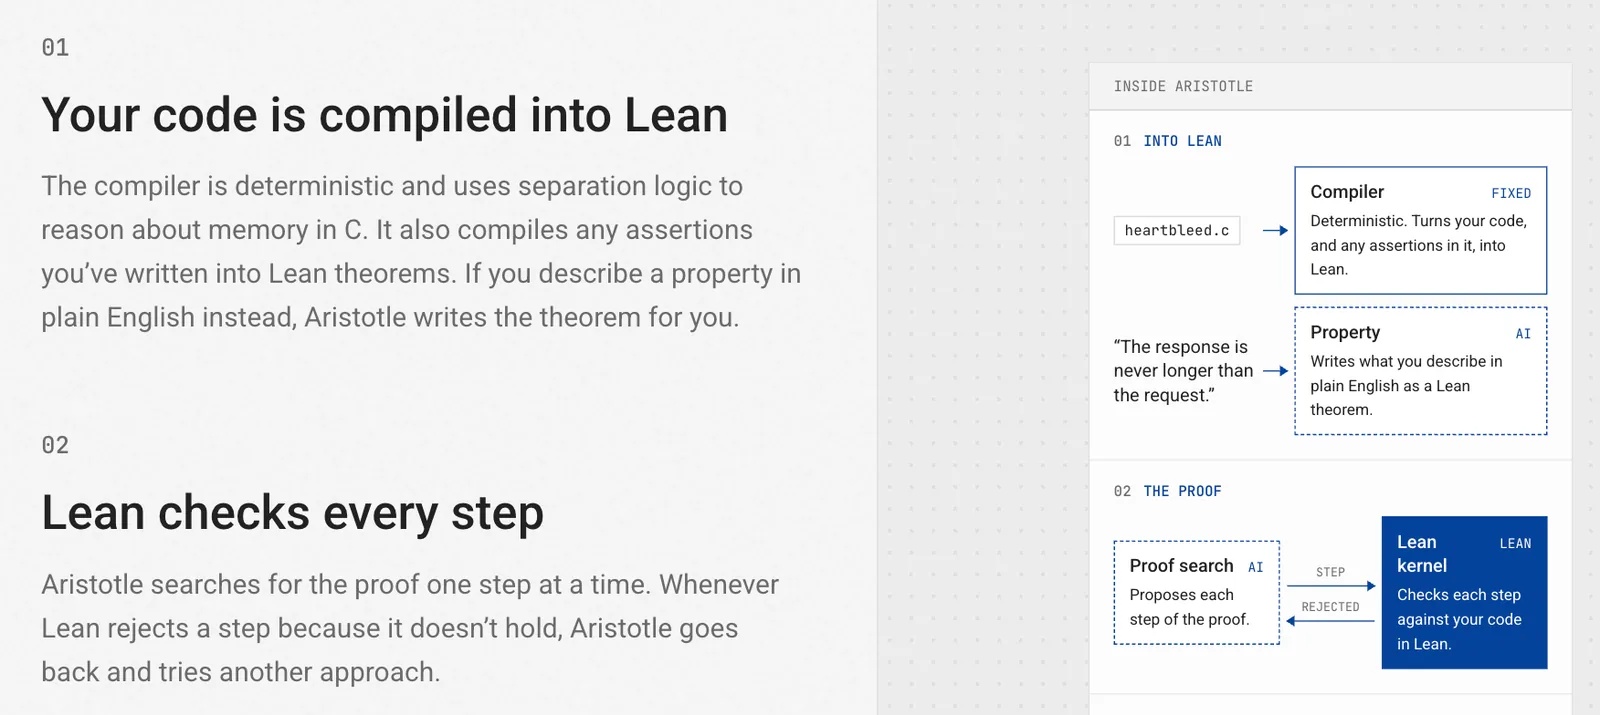
Aristotle, de Harmonic, un "demostrador automático de teoremas", usa Lean de forma intensiva. "Dentro de Aristotle, la IA escribe las demostraciones y Lean revisa cada uno de sus pasos, así que un resultado nunca depende de que la IA tenga la razón", afirma la empresa en su sitio.
Ciberseguridad y verificación formal a escala de LLM
Con el nivel de paranoia que hay hoy en torno a la ciberseguridad, los sistemas de verificación formal parecen más necesarios que nunca. Barrett confirmó que la ciberseguridad es un foco central para &Truth.
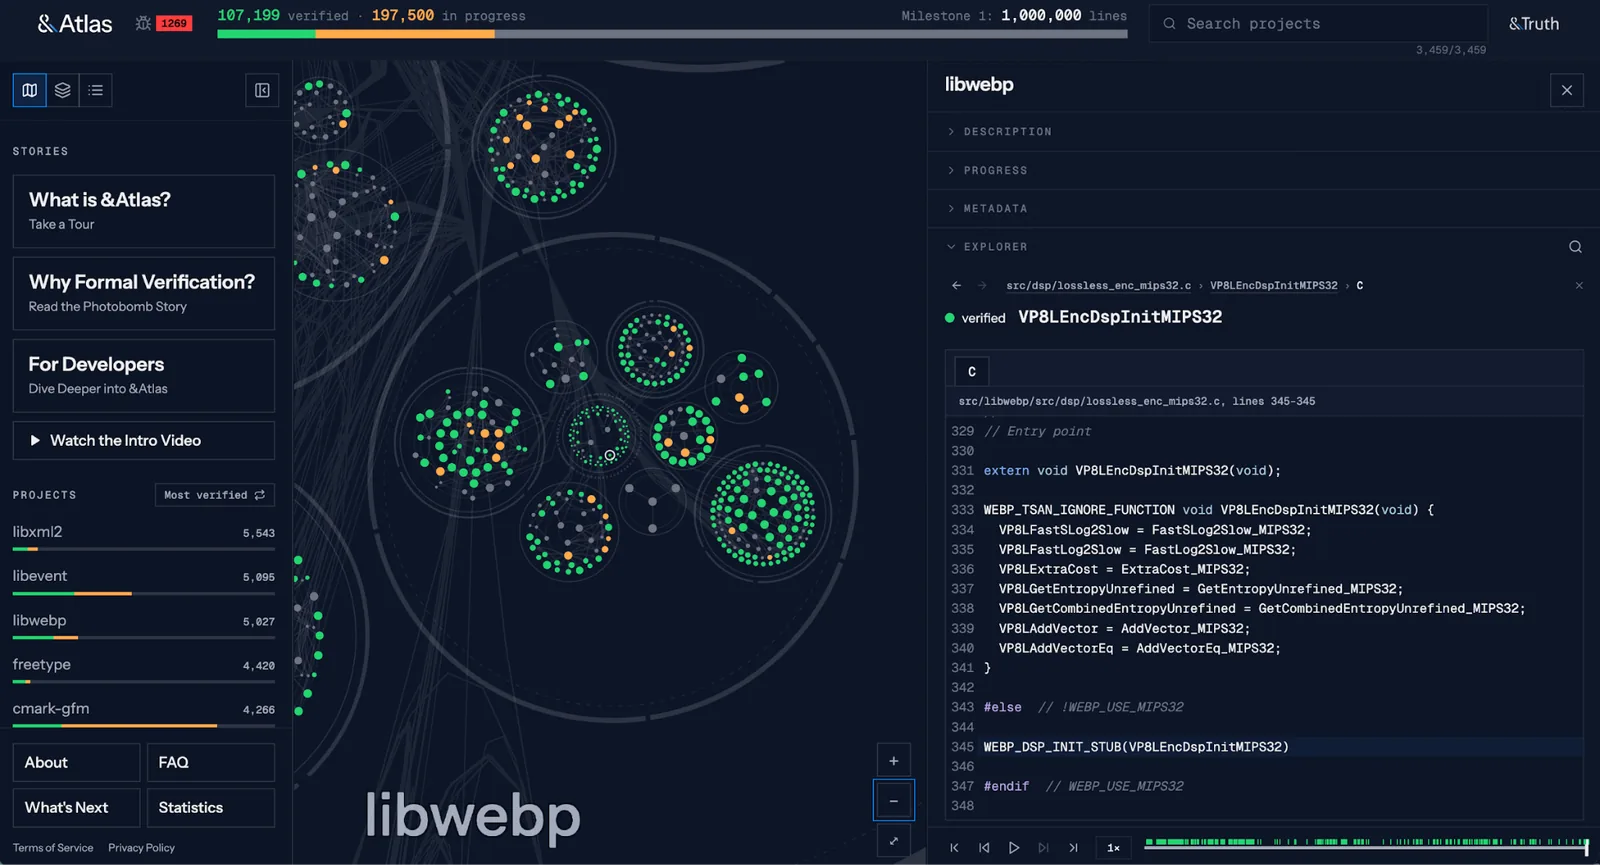
"Un caso de uso muy poderoso de nuestra tecnología es recorrer todo el código C del mundo, sea abierto o cerrado, y tratar de asegurar que sea seguro en memoria. Y si no lo es, podemos señalar que aquí hay un problema con este fragmento de código y que hay que arreglarlo para que sea seguro", dijo.
La seguridad también es el foco de Theorem, uno de los competidores de &Truth. "La verificación es la única defensa que resiste mientras los adversarios escalan", dice Theorem en su página principal.
Una de las señales más alentadoras es que la verificación formal, aunque hoy consume muchos tokens, está empezando a ser más eficiente. En un conjunto de 36 tareas pequeñas de verificación, Anthropic informó que Opus 5.5 llegó a una tasa de resolución de 50% usando cerca de 40% menos tokens que Opus 5. Anthropic espera que esa tendencia siga a medida que más modelos sean "entrenados en tareas largas de verificación".
Theorem y Anthropic describen la "verificación formal a escala de LLM" como un enfoque prometedor para entregar garantías de seguridad a una escala que antes no era práctica.
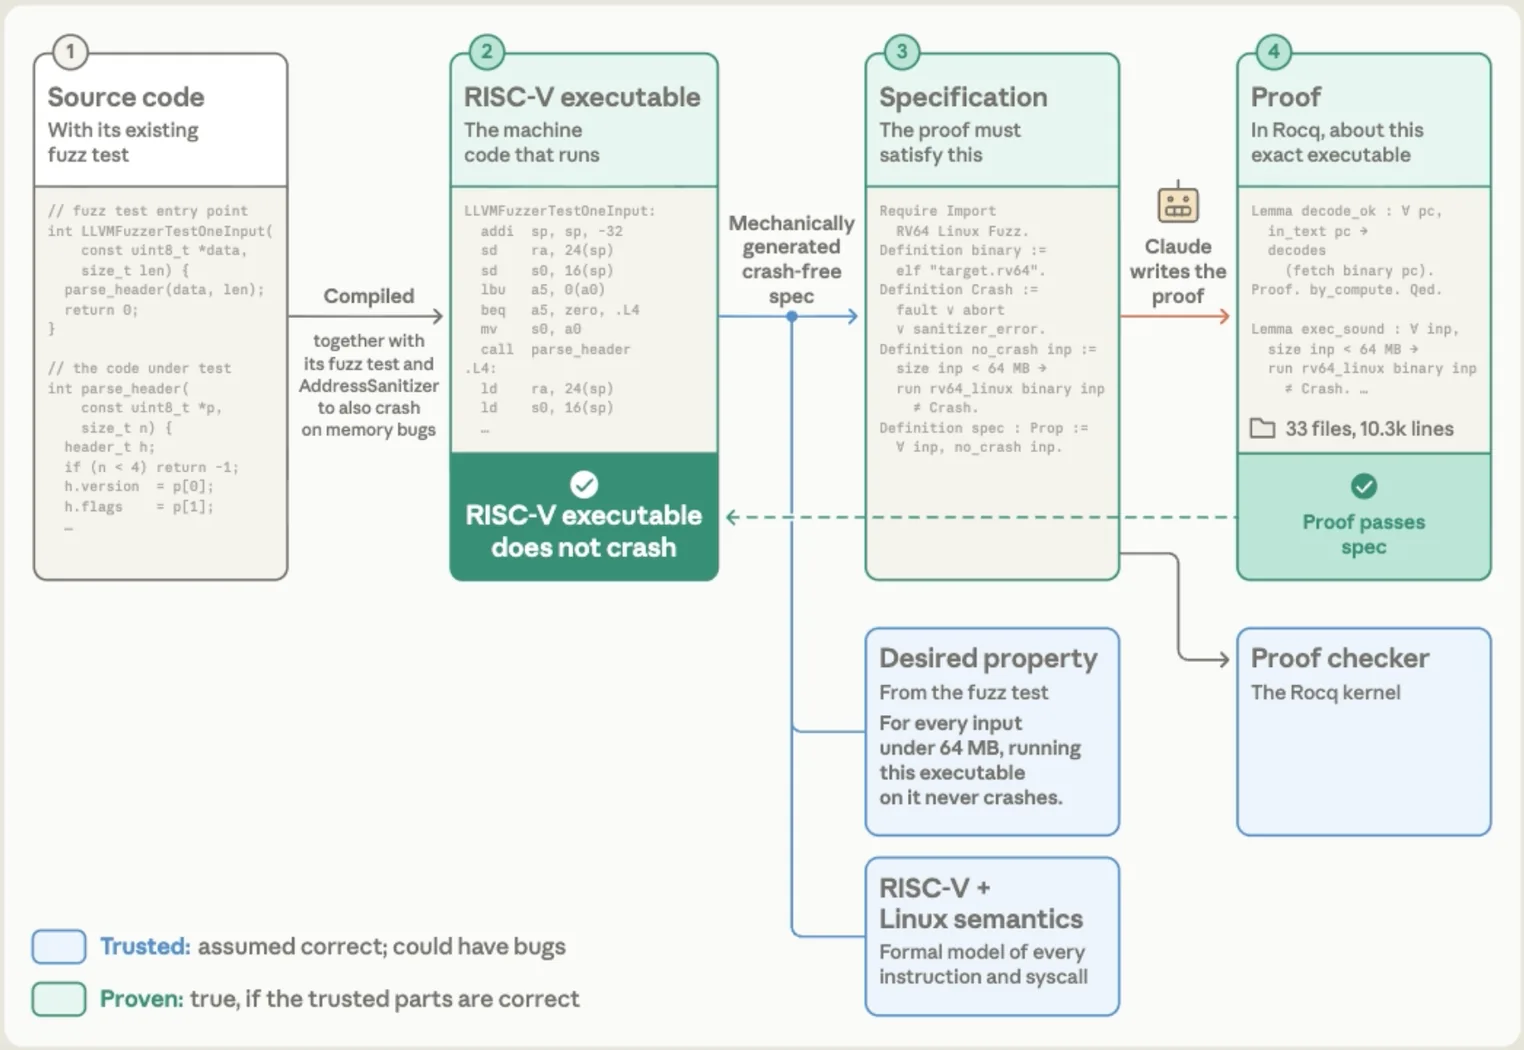
Del vibe-coding al "veri-coding"
¿Cómo encaja la verificación formal en el día a día de un desarrollador? En su sitio, &Truth plantea que los desarrolladores pasarán del vibe-coding al "veri-coding", con la capa de verificación como parte del flujo de trabajo.
"Si tienes tu máquina de verificación conectada a tu agente, igual puedes decirle 'oye, quiero que construyas esto'", dijo Barrett. "Quizás haya un poco de trabajo para dejar bien definida con el agente la especificación de lo que quieres construir. Pero después el agente puede trabajar por debajo, colaborar con la herramienta formal, y lo que vas a ver es prácticamente ninguna diferencia, salvo que tu código va a funcionar a la primera."
La idea es que el desarrollador dedique más tiempo a escribir y revisar especificaciones que a programar o revisar código.
Verificar todos los resultados
Mientras se cerraba el artículo, apareció esta publicación de Nader Dabit, encargado de relaciones con desarrolladores de Cognition, sobre lo que llama "ingeniería de resultados".
Se imponga o no el término, apunta a algo real sobre el momento de la programación. Cuando le dices a tu equipo de agentes lo que quieres y ellos lo construyen, tú como desarrollador necesitas una forma de comprobar que lo que entregan es correcto.
Si empresas como &Truth, Harmonic, Theorem y Axiom Math logran lo que buscan, la verificación formal podría volverse una forma cada vez más práctica de revisar esos resultados.