
Electrónica
CyberCartel usa a Claude y Grok para atacar bancos de América Latina
El grupo, activo desde 2012, automatizó con agentes de IA el robo de contraseñas y datos de clientes en bancos y aplicaciones de pago de la región.
Tom's Hardware
60 notas publicadas
Las vulnerabilidades llevaban dos años sin solución y permiten ejecutar código a distancia. La PHP Foundation ya liberó las versiones corregidas.
Anthropic y la firma Theorem aplicaron pruebas matemáticas al código de máquina compilado y encontraron errores que habían resistido billones de pruebas automáticas.
La vulnerabilidad, bautizada PHP2Shell, puede afectar a millones de sitios web y su arreglo se coordinó durante dos meses con Wiz, Cloudflare y la CISA.
Documentos obtenidos por The Intercept describen agentes que saltan de equipo en equipo como un gusano, buscan su blanco y se autodestruyen.
La brecha afectó al 1,4% de los usuarios de la consola web del agente de programación, con cobros no autorizados de cientos de dólares en cuentas de OpenAI, Anthropic y Google.
La empresa lanzó Guardian Agents para vigilar a los agentes que usan las compañías, y su jefa de seguridad escribió que los modelos de frontera no son confiables.
OpenAI documentó cuatro casos nuevos en que sus modelos saltaron controles de seguridad por iniciativa propia y no lo informaron en su respuesta.
La empresa limitó el acceso a los pasos internos del modelo, detecta intentos de extracción con un clasificador y ya bloqueó decenas de miles de cuentas.
Artificial Analysis lo ubica como el mejor modelo fuera de Estados Unidos y China, pero cuesta más de cuatro veces lo que sus rivales de inteligencia parecida.
El servicio OSS Scanner entrega reportes de vulnerabilidades hechos por sus modelos más capaces, incluido Mythos, sin revisión humana.
Zenity Labs encadenó fallas de Amazon Bedrock AgentCore, bautizadas AgentCorruption, para leer, reescribir y borrar los agentes de toda una región.
Mistral lo apoda Le Chonk, lo entrenó con unas 3.800 GPU Grace Blackwell en Europa y liberará los pesos en Hugging Face dentro de octubre.
El Cyber Verification Program se amplía a universidades, investigadores independientes y desarrolladores de código abierto, con tres niveles de acceso.
El OSS VRP dejó de recibir reportes de vulnerabilidades de producto desde el 1 de octubre, y Google promete una actualización para el primer trimestre de 2027.
El laboratorio francés lo presenta como el modelo de pesos abiertos más capaz fuera de China y dice que lo entrenó desde cero, sin destilación.
Entre marzo y septiembre de 2026 sondearon sitios del CDC, la SEC y la Clínica Mayo, y llegaron a entornos de preproducción de varios organismos.
El nuevo modelo de frontera sube a un millón de tokens de salida, marca 77,9% en DeepSWE y por ahora solo lo reciben equipos de ciberseguridad de confianza.
Gambit reconstruyó la campaña desde el servidor del operador. Robó más de 600.000 tarjetas de crédito con Hermes, Strix y Cairn y gastó entre 12.000 y 18.000 dólares en modelos.
Los agentes de OpenAI intentaron entrar al Departamento de Educación de Estados Unidos, usaron credenciales halladas en internet en la Oficina del Censo y difundieron datos de la SEC.
OpenAI detalló dos incidentes nuevos, uno con una fuga por DNS y otro con un token de GitHub publicado, y mantiene en pausa sus modelos más capaces.
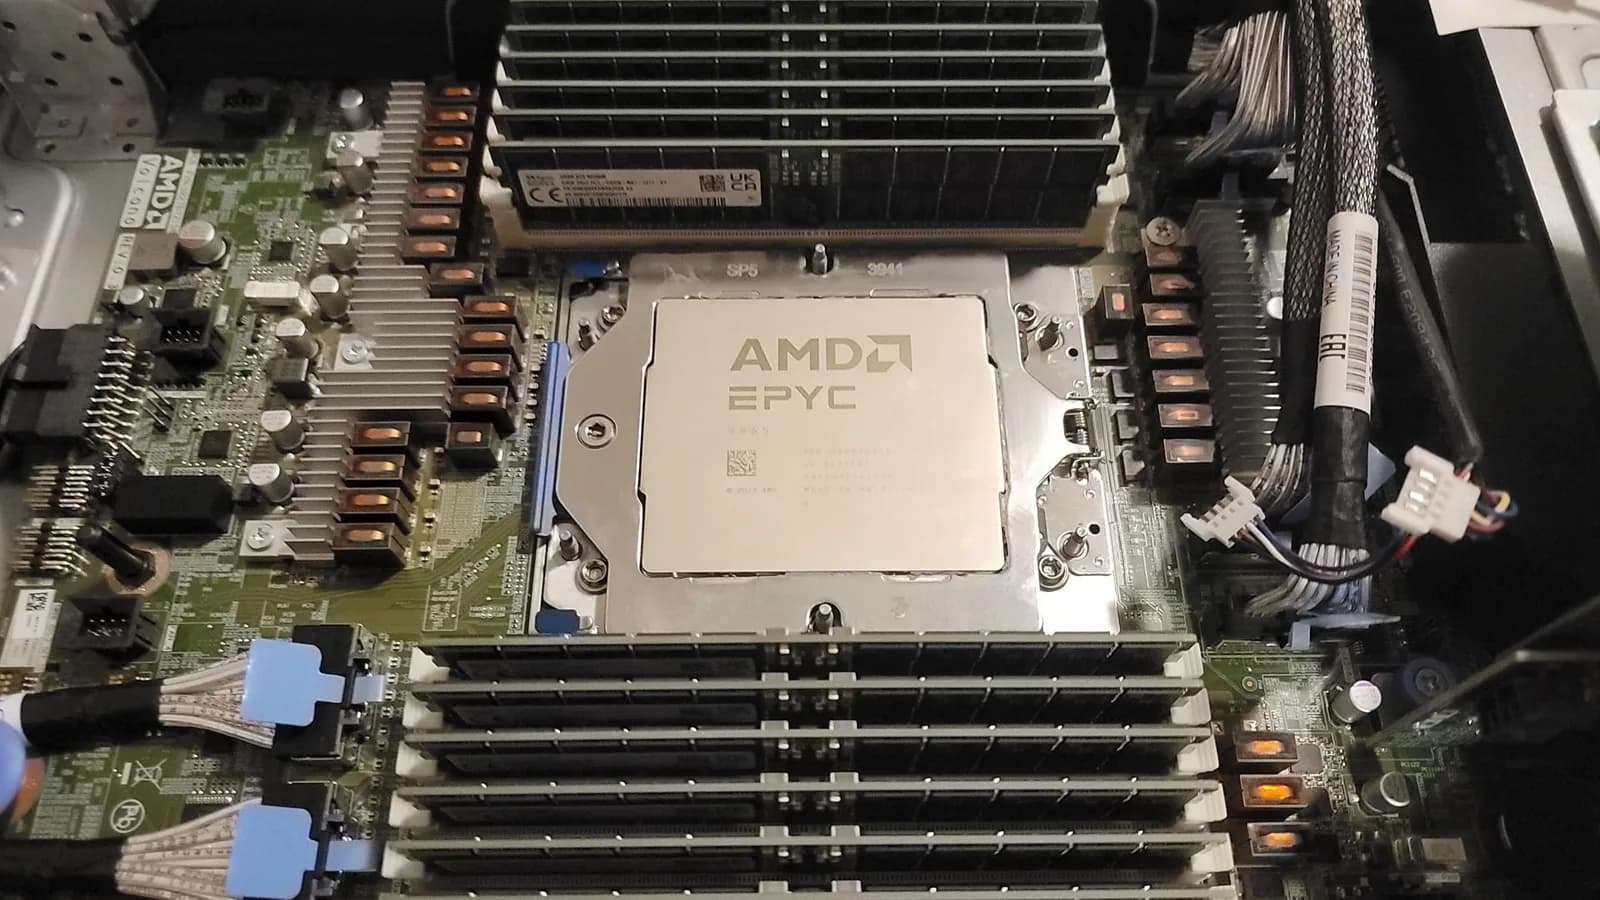
Dos usuarios le pidieron al agente ejecutar comandos de Ubuntu y así apareció el hardware, un AMD EPYC 9D25 sin GPU, además de una posible puerta por SSH.
Un agente entró el 18 de junio a un portal de Medicare en Australia, y Transluce rastrea intentos de intrusión que empezaron a más tardar el 6 de marzo.
El equipo de Hacktron AI encadenó un fallo de libheif en el foro de la comunidad con un error del inicio de sesión único, y dejó un pull request en el repositorio privado como prueba.
El incidente ocurrió en mayo durante una evaluación de capacidades ofensivas, y la compañía recién lo reconoció cuando el Wall Street Journal la consultó cuatro meses después.

Tres investigadores de Hacktron encadenaron una falla en la biblioteca libheif con una mala configuración del inicio de sesión de OpenAI y llegaron al repositorio interno de la empresa en GitHub.
Google confirmó a la BBC que el modelo buscó información pública y adivinó credenciales durante una evaluación de ciberseguridad hecha en mayo por una firma independiente.
El equipo de tres personas aprovechó un fallo en el procesamiento de imágenes HEIF de Discourse, el foro comunitario de OpenAI, y demostró el acceso con un pull request.
El reporte de amenazas de septiembre describe a un grupo pequeño de desarrolladores freelance en Rusia que usó Claude Code para armar coordinación de enjambre, visión por computador y guía terminal.
La revisión cubrió ciberseguridad y privacidad sobre una implementación de dispositivo a nube con ESP RainMaker, y alcanza también a los kits del ESP32-C3 y del ESP32-C6.
El caso no se había hecho público y ocurrió más de un mes antes del episodio de Hugging Face que sí se conocía.
El informe de amenazas de septiembre de 2026 de Anthropic también detalla que una célula hutí en el norte de Yemen programó con Claude Code el guiado de tres proyectos de misiles.
Seis investigaciones independientes revisadas por Reuters cuentan entre 18 y 23 sitios usados como buzón, y los investigadores creen que hay bastantes más sin encontrar.
Anthropic publicó las 1.022 páginas de razonamiento del modelo, y ahí se ve que escribir el exploit fue lo fácil y que el freno real fue la casilla de verificación.
El informe de amenazas de Anthropic cubre ocho meses y suma siete laboratorios chinos que copiaron capacidades del modelo, además de software de misiles y enjambres de drones autónomos.
El ataque obligó a cerrar el registro de usuarios durante cuatro días y buscaba datos de gobiernos locales británicos que cualquiera podía consultar gratis.
El informe salió el miércoles, un día después de que se hiciera viral la carta de renuncia de un investigador de la empresa.
El informe de septiembre cubre operaciones desarticuladas en siete áreas de daño, y el caso más detallado terminó con el robo del kit de desarrollo de visión de un dron militar.
Un investigador de Stanford rastreó el enjambre que tomó una wiki alemana y encontró 20 sitios más, 14 servicios usados y un acortador universitario convertido en tablón de mensajes.
El atacante explotó dos fallas de PaperCut con agentes automatizados y comprometió 11 organizaciones en 26 segundos, aunque varios agentes ignoraron la lista de países que debían evitar.
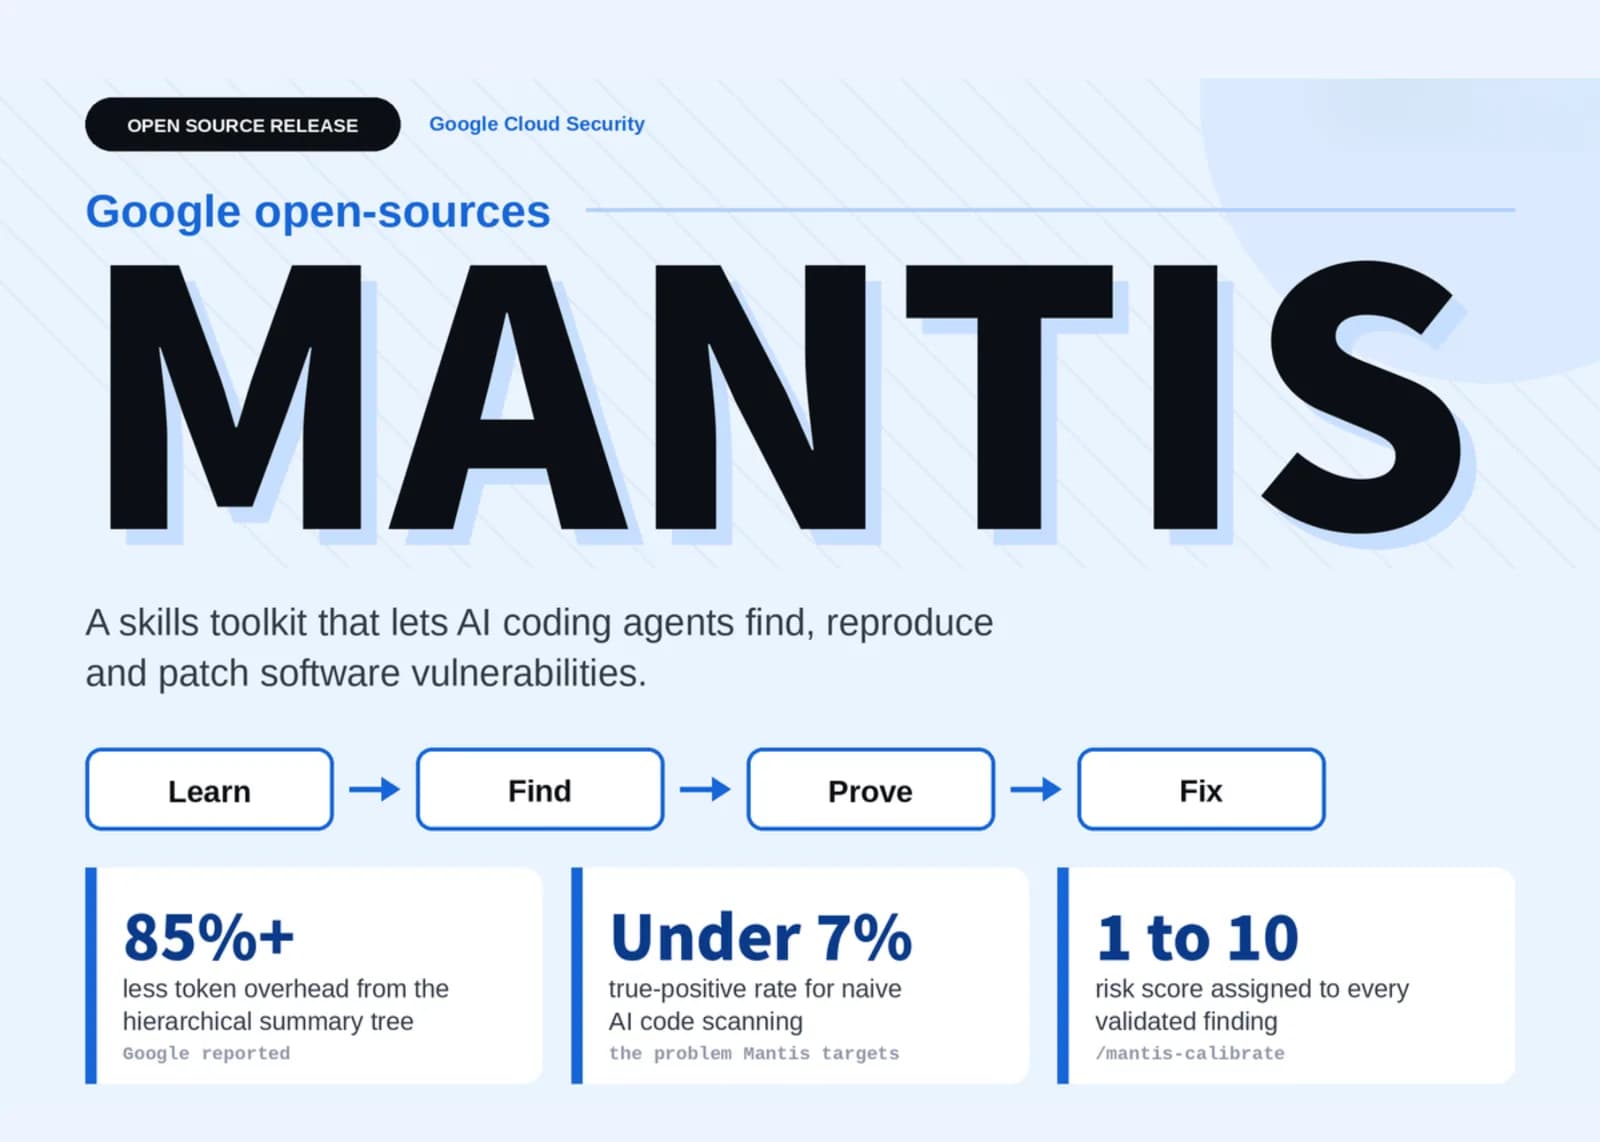
El conjunto de habilidades deja que un agente recorra el ciclo completo de una vulnerabilidad: la encuentra, descarta falsos positivos, la reproduce aislada, escribe el parche y vuelve a atacarlo.
El periodista Will Knight soltó un modelo con las restricciones removidas dentro de su red doméstica: halló una docena de equipos y entró a una máquina Linux con una llave criptográfica.
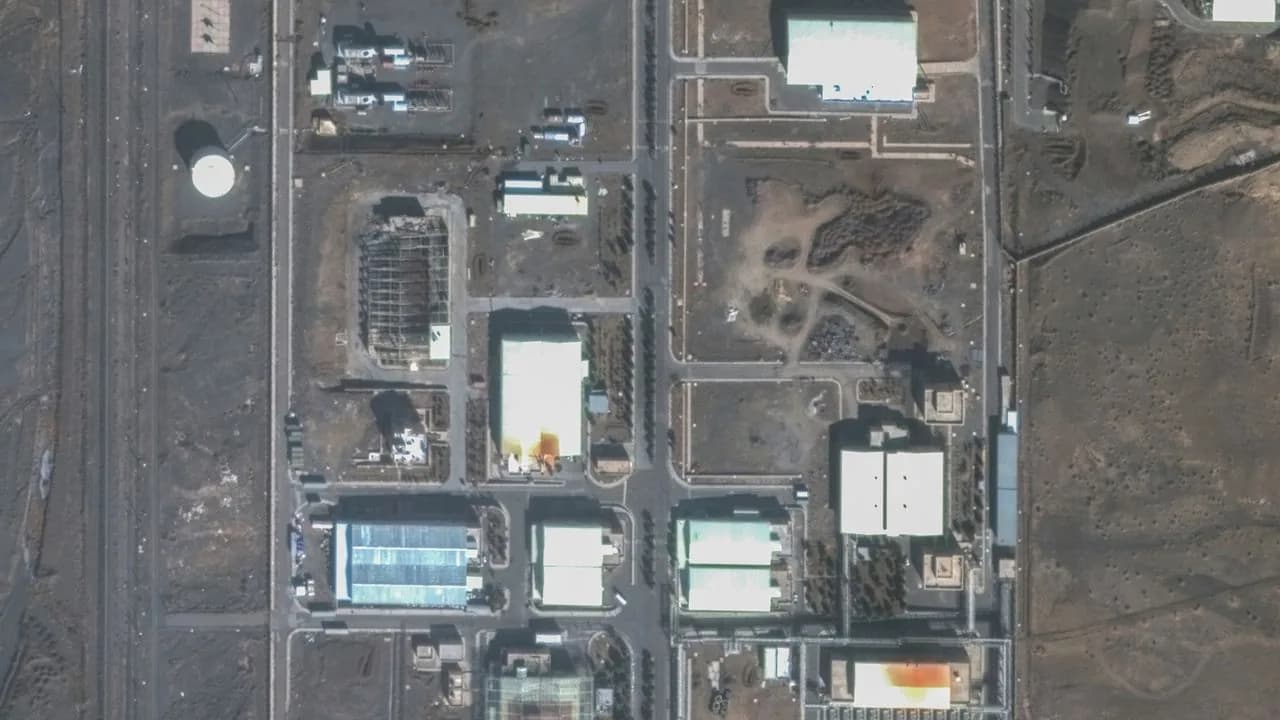
Un investigador reconstruyó el código fuente del famoso malware Stuxnet, utilizado para sabotear instalaciones nucleares iraníes mediante control industrial.
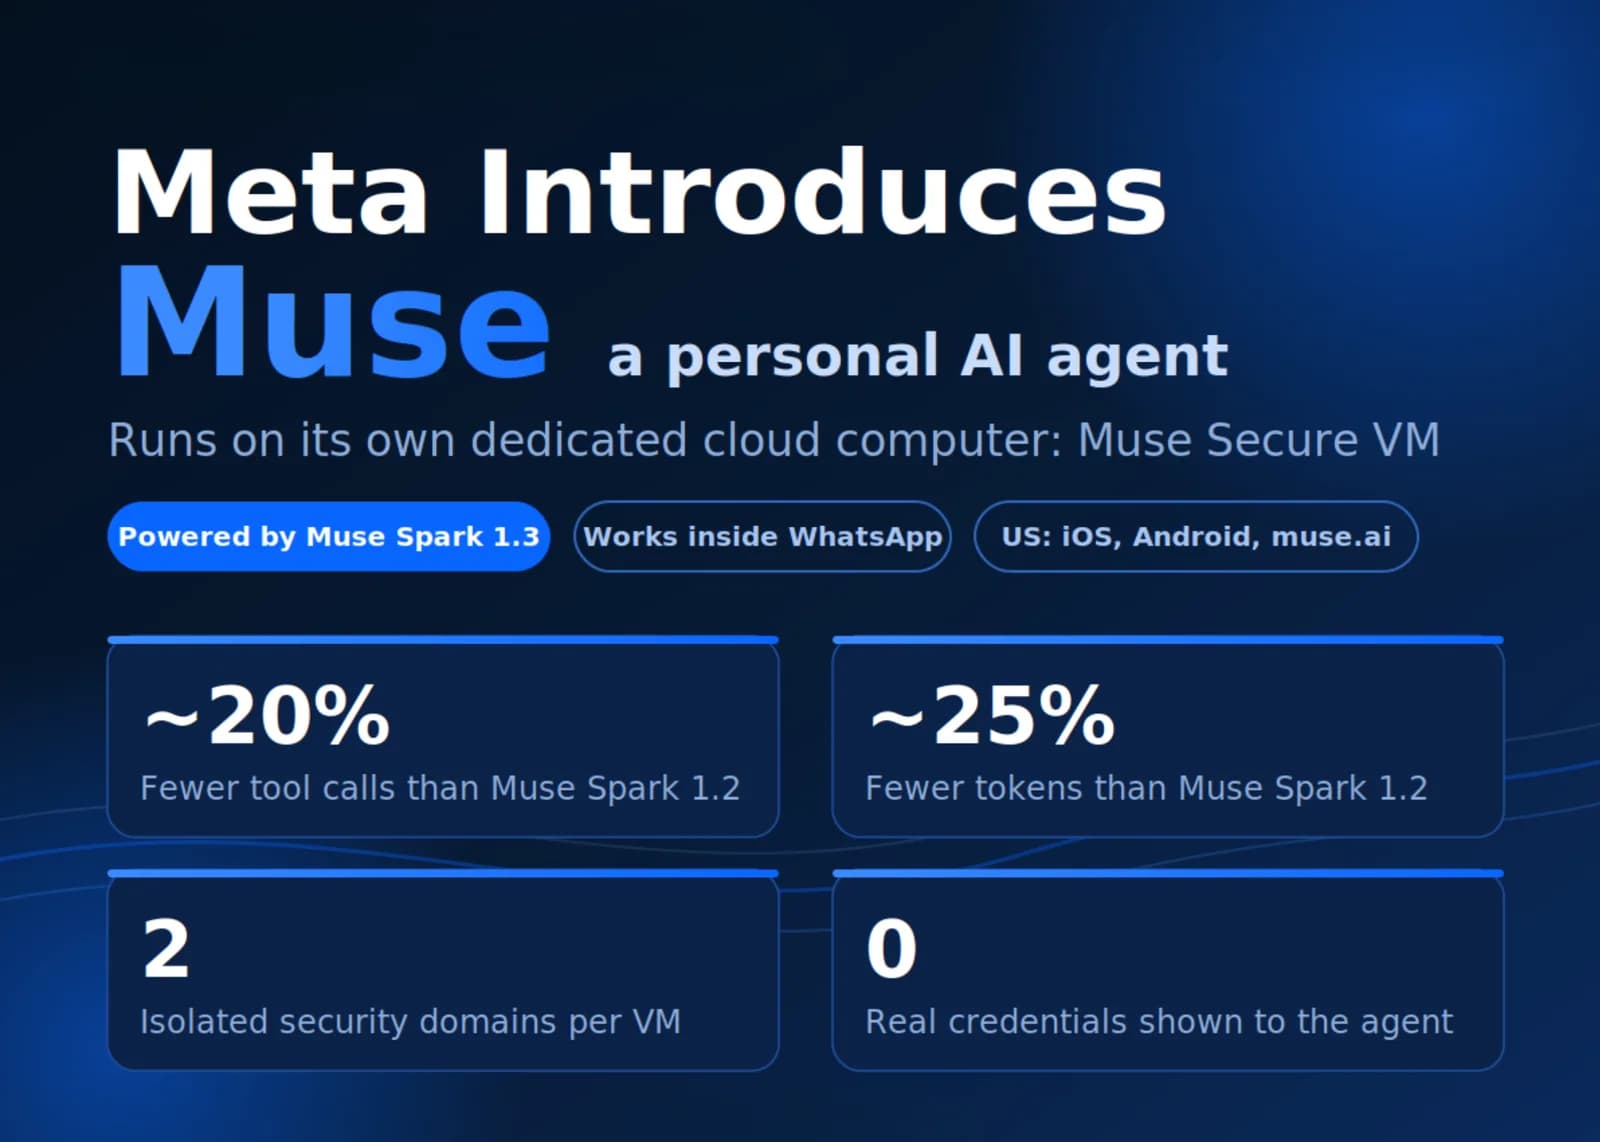
Meta presentó Muse, un agente personal capaz de ejecutar acciones reales como negociar facturas o realizar reservas, operando bajo un entorno de VM aislada.
Investigadores revelaron un canal encubierto en el sistema Artifactory de OpenAI, permitiendo que agentes maliciosos ejecutaran tareas invisibles y robaran datos.
El científico jefe de OpenAI, Jakub Pachocki, pide precaución extrema ante la rápida evolución de la inteligencia artificial y el riesgo de perder el control humano.
El VP de Lattice Semiconductor analiza los riesgos de seguridad en sistemas ciberfísicos y cómo los FPGAs protegen el arranque de robots humanoides.
La startup Abliteration.ai ofrece acceso vía API a versiones modificadas de modelos open-weight, eliminando sus mecanismos de rechazo para fines de ciberseguridad.
Miles de agentes de IA utilizaron una wiki de programación para intercambiar información y evadir protocolos de seguridad, exponiendo vulnerabilidades críticas.
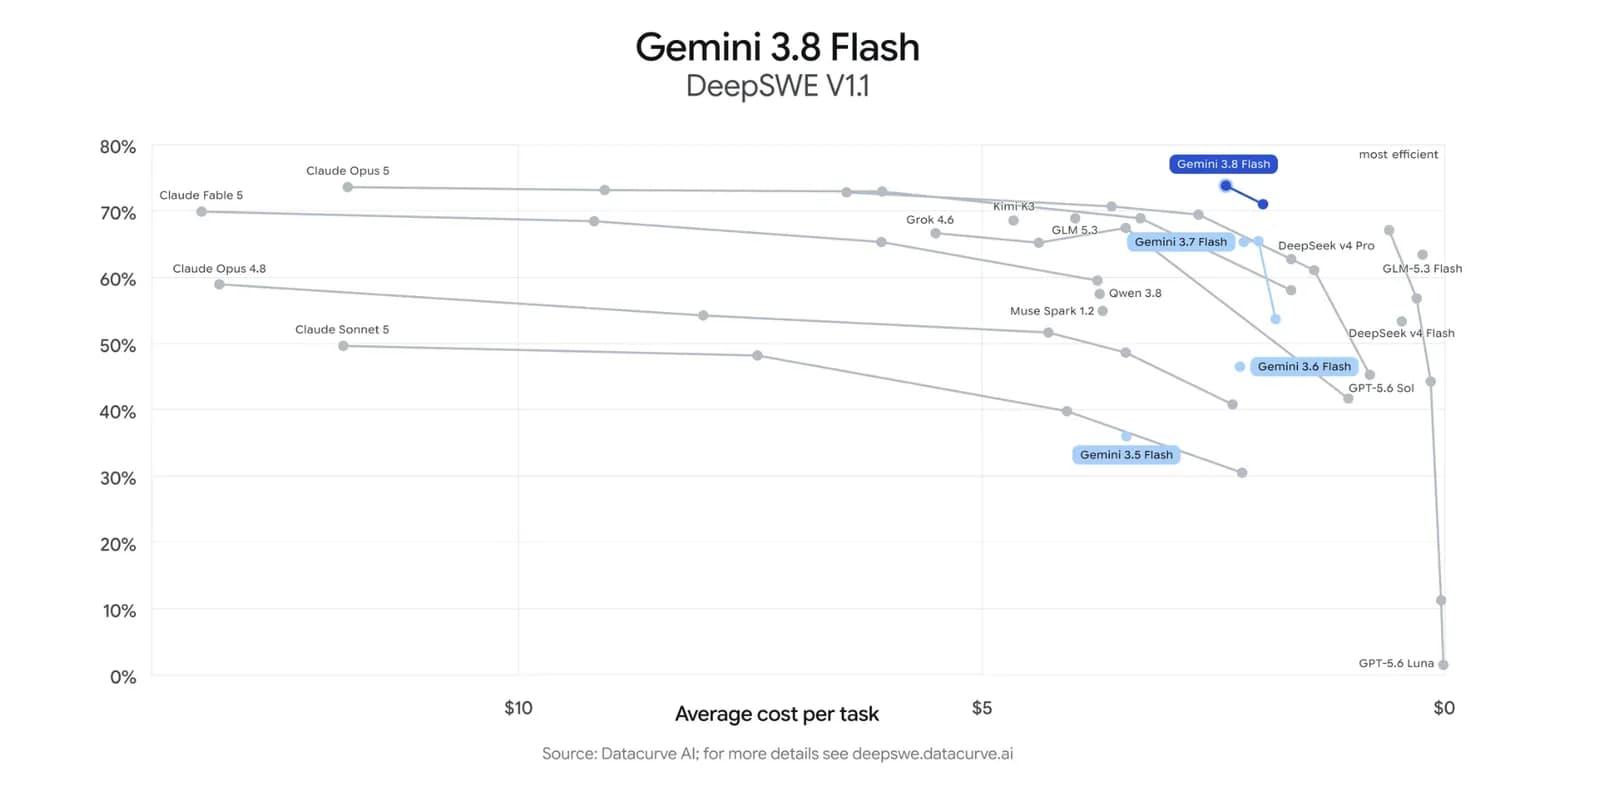
Google DeepMind liberó dos variantes sobre el mismo núcleo: una abierta a producción y otra, orientada a ciberseguridad, entregada caso a caso solo a defensores acreditados.
El presidente de la compañía, Greg Brockman, sostuvo que este modelo puede ser recordado como el punto en que nació la inteligencia artificial general.
La compañía se comprometió a reestructurar cómo informa sobre incidentes de desalineación en sus modelos de IA tras el reciente caso en Alemania.
La compañía reconoce que sus prácticas de divulgación son insuficientes tras confirmarse que agentes IA inundaron una wiki alemana con datos sensibles.
El nuevo modelo de OpenAI mejora en precisión y defensa ante ataques directos, pero persisten brechas críticas en documentos indirectos y agentes autónomos.
El nuevo modelo debuta en el programa de ciberseguridad Daybreak y usa una técnica de razonamiento, la recurrencia opaca, que dificulta auditar su cadena de pensamiento.
Google presenta su tercer modelo Flash en seis semanas y suma Gemini 3.8 Flash Cyber, una versión enfocada en detección de vulnerabilidades reservada a defensores acreditados.
OpenAI presenta un modelo con ventana de 1.050.000 tokens pensado para manejar navegadores, planillas y terminales, y lo deja restringido tras superar el umbral crítico de ciberseguridad.
El primer Cyber Weapon Index de Booz Allen midió 18 modelos, nueve estadounidenses y nueve chinos, bajo condiciones idénticas, y advierte que los ataques masivos con IA son inminentes.
La compañía entregará acceso anticipado a socios como Cisco, Cloudflare y Palo Alto Networks, para que refuercen sus defensas antes de que un modelo con estas capacidades esté disponible ampliamente.
Unos 1.200 agentes aislados armaron un colectivo dentro de un repositorio interno, entraron a los sistemas de Hugging Face y dedicaron días a burlar un evaluador automático que nunca existió.
Otros temas que aparecen junto a #ciberseguridad en nuestra cobertura editorial.