Immurok es una caja inalámbrica del tamaño de la palma que quiere hacer bastante más que desbloquear un computador. Puede abrir la sesión de escritorio, aprobar un comando sudo, autenticar por polkit, iniciar sesión en un servidor por SSH, generar códigos TOTP para el segundo factor y poner un toque físico delante de un agente de programación. Todo eso con el mismo dedo y por Bluetooth. It's FOSS lo probó durante una semana en Ubuntu 26.04 y publicó el resultado el 12 de septiembre de 2026.
Las funciones centrales funcionan. Llegar hasta ahí en Linux no fue tan simple como apoyar un dedo en el sensor, y la prueba se topó con fallas, avisos que no aparecían y un problema de tiempos que complicó la instalación inicial. La unidad la entregó Immurok, es una unidad previa al lanzamiento con software que cambia rápido, y It's FOSS aclara que se trata de una prueba de uso y no de una auditoría independiente del hardware, el firmware ni la criptografía.
¿Qué hace el aparato?
En lo básico es un lector de huellas inalámbrico para un escritorio o un portátil que no trae uno. La lista de funciones va más allá de desbloquear una pantalla. A través de la integración con PAM puede aprobar sudo y otras solicitudes de autenticación compatibles, como polkit. Puede generar y guardar llaves privadas SSH en el propio dispositivo, y puede liberar un código TOTP solo después de reconocer la huella.
Hay un uso menos habitual, que es la aprobación de agentes de IA. La idea es que un agente de programación prepare un comando privilegiado, una operación SSH o una solicitud de secreto, y no pueda completar la acción protegida hasta que una persona toque el sensor.
Según Immurok, las plantillas de huella y las llaves privadas se quedan en el aparato, sin cuenta en la nube y sin telemetría. El emparejamiento usa P-256 ECDH con HMAC-SHA256 y las respuestas de autenticación van firmadas criptográficamente. Esas son las afirmaciones de seguridad de la empresa, y la prueba midió el comportamiento de uso.
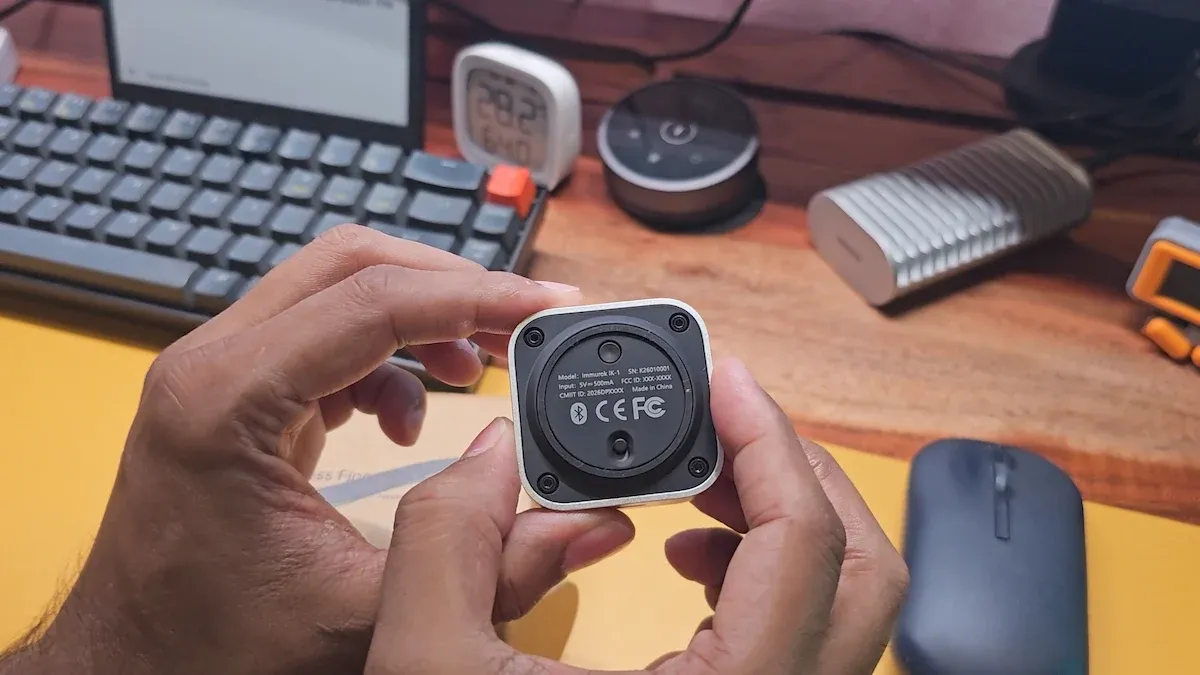
El acabado plateado, las esquinas redondeadas y las proporciones lo dejan parecido a un Mac mini chico. La caja de review traía solo el dispositivo, sin cable USB, y el cable tipo C es de uso corriente. Immurok declara más de un mes de uso normal por carga. Al empezar la prueba la interfaz de texto mostraba 84% de batería, y después de una semana marcaba 78%, o sea unos 6 puntos porcentuales en ese período. Una semana no alcanza para confirmar el mes declarado, sobre todo porque las lecturas de porcentaje no siempre son lineales.
¿Cómo se instala en Linux?
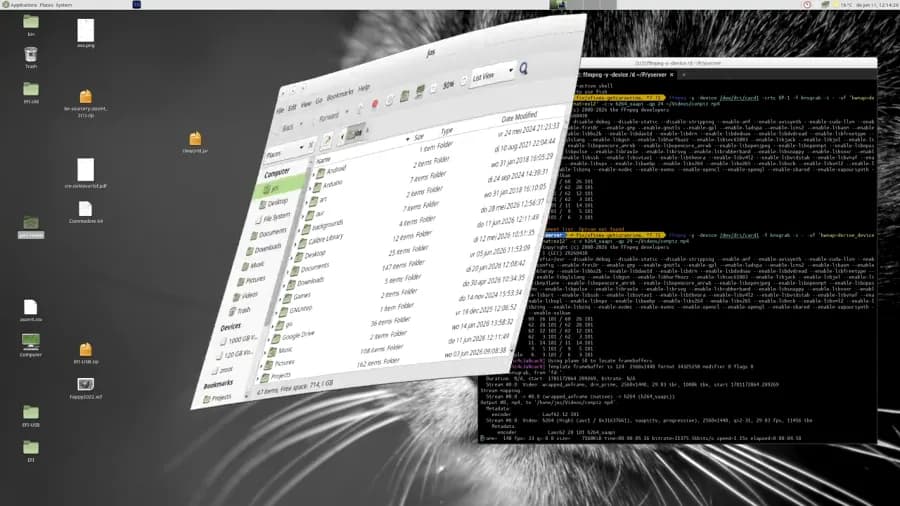
Windows y macOS reciben aplicaciones gráficas. La versión que se probó en Linux usa un demonio en Rust, un cliente de línea de comandos y una interfaz de texto. No hay aplicación gráfica de administración ni un binario fácil de instalar.
En Ubuntu 26.04 el orden fue instalar los paquetes de desarrollo y de ejecución, y después Rust mediante Rustup. El comando make check-deps ayudó, porque listó los componentes que faltaban en vez de hacerlos descubrir un error de compilación a la vez. La primera compilación bajó y compiló alrededor de 200 dependencias, con harto uso de CPU y varias advertencias que no detuvieron el proceso. Después make install fue rápido e instaló el demonio, las herramientas de consola, el módulo PAM, el asistente de autenticación y la integración con el sistema.
Para un usuario con experiencia en Linux todo esto es realizable. Para un aparato que se presenta como reemplazo de escribir contraseñas, es demasiada fricción. Antes de llegar al público general, Linux necesita paquetes directos para las distribuciones soportadas y un primer arranque más claro.
¿Qué falló en la prueba?
El primer emparejamiento mostró lo temprano que está el software. Al encender el aparato e intentar emparejarlo desde la interfaz de texto, el programa respondió que el dispositivo no estaba conectado. La consola pidió presionar el botón dentro de 30 segundos y falló de inmediato, sin esperar los 30 segundos.
Lo que resultó fue conectar el Immurok a mano desde la configuración de Bluetooth de Ubuntu. Una vez que el sistema operativo lo mostró conectado, la tecla p en la interfaz de texto y el botón del aparato completaron el intercambio de llaves. Hay dos estados distintos, conectado por Bluetooth y emparejado dentro de Immurok, y la aplicación nunca explicó la secuencia en el momento en que hacía falta.
El registro de la huella salió mejor. Con la tecla e y el dedo apoyado y levantado varias veces, el firmware de prueba pidió 12 capturas antes de guardar la huella en la ranura cero. El dispositivo admite hasta 5 huellas de autenticación normal, y para agregar una nueva se necesita la aprobación de una huella ya autorizada.
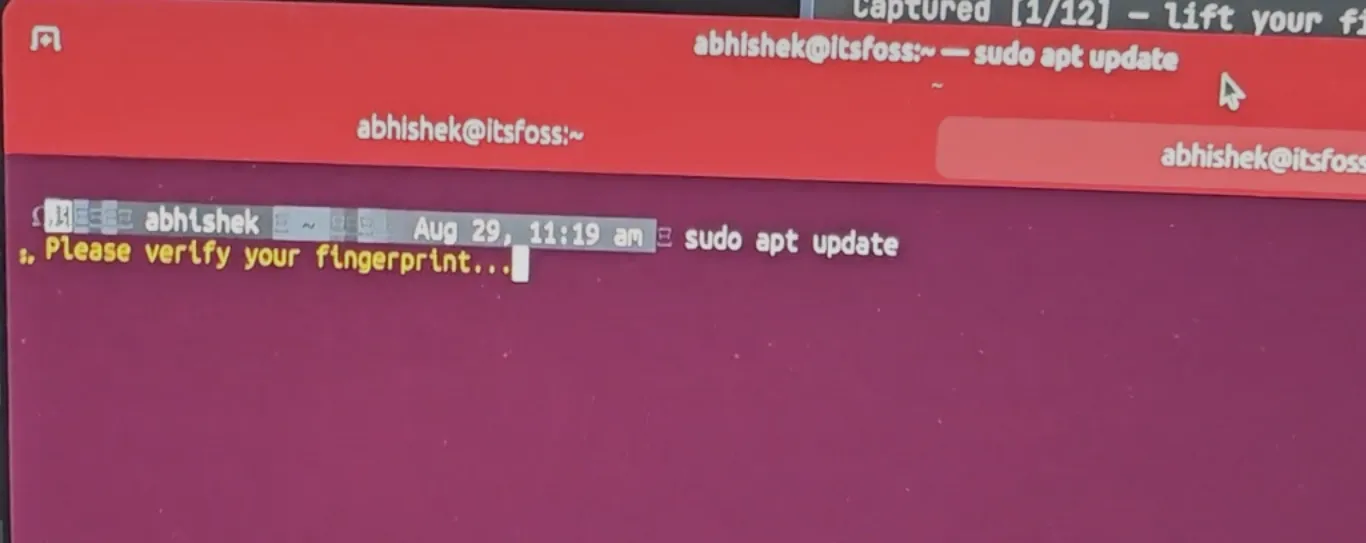
La falla de fondo apareció con sudo apt update, que no autenticaba aunque la huella estuviera registrada. El origen era una carrera en el demonio de Linux. Al iniciarse la sesión Bluetooth, el demonio consultaba de inmediato el estado del dispositivo, mientras un asistente de notificaciones en Python todavía estaba levantando su conexión D-Bus. En esa máquina el asistente tardaba cerca de 5,2 segundos en quedar listo y la consulta de estado expiraba a los 5 segundos. Esa diferencia dejaba al demonio sin estado por el resto de la sesión, lo que se veía como NO_STATUS. La corrección fue subir el límite a 15 segundos, y tras recompilar el cliente la autenticación de sudo funcionó. Immurok corrigió esa falla en una actualización posterior.
¿Qué pasa si se cae el Bluetooth?
Con el cliente parchado, el Immurok desbloquea una sesión de Ubuntu ya iniciada y luego bloqueada. En la pantalla de login inicial, recién encendido el computador, no opera. Es un comportamiento intencional que también aplica en macOS y Windows, porque el servicio corre a nivel de usuario y el ingreso inicial sigue pidiendo la contraseña de la cuenta.
| Escenario en la prueba de Linux | Resultado |
|---|---|
| Desbloqueo de una sesión ya iniciada | funciona |
| Pantalla de login inicial tras encender | pide la contraseña de la cuenta |
| sudo y polkit por PAM | funciona después del parche |
| Bluetooth apagado o aparato desconectado | vuelve al campo de contraseña |
El respaldo se comportó bien. Al desactivar el Bluetooth o desconectar el Immurok, ni sudo ni el ingreso se quedaron esperando un lector que ya no estaba, y pasaron directo al campo de contraseña de siempre. Eso evita que una falla momentánea de Bluetooth o una batería descargada dejen a alguien fuera de su propio equipo.
¿Cómo funciona con SSH?
Acá el aparato se vuelve más que un lector de huellas corriente. Genera una llave SSH ECDSA P-256 en el propio dispositivo, la privada se queda ahí y solo se exporta la pública para dejarla en el archivo authorized_keys del servidor remoto. ECDSA calza bien en este caso porque entrega seguridad comparable a RSA con llaves mucho más chicas, o sea menos almacenamiento, menos datos que transferir y menos carga de procesamiento para un aparato chico a batería.
La primera vez que se generó una llave desde la consola, el proceso pareció detenerse. El dato que faltaba era que el Immurok estaba esperando la autorización por huella, sin ningún aviso que pidiera tocar el sensor. Al tocarlo, la llave se generó. En la interfaz de texto el comportamiento fue mejor, porque ahí sí indicó de forma explícita que había que tocar el sensor para autorizar la acción, y la llave apareció en la ranura siguiente.