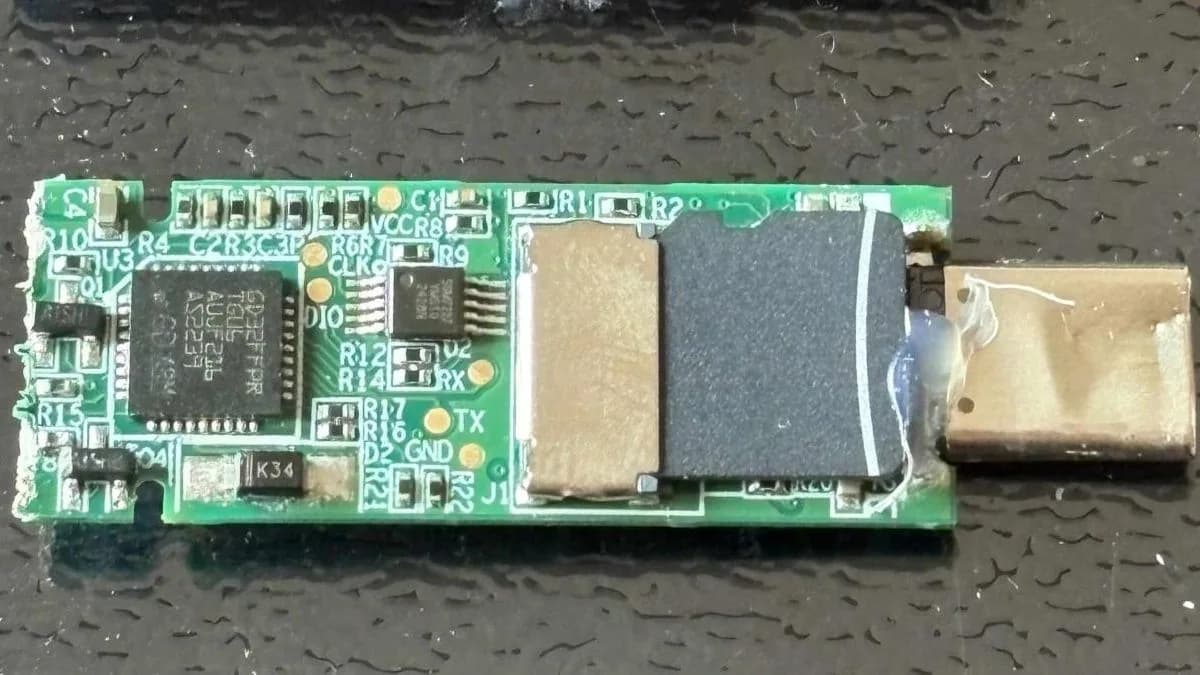
El investigador de seguridad Xusheng Li descubrió que el Lenovo ThinkPlus FU100, un pendrive con lector de huella que se vende como dispositivo cifrado con AES-256, es por dentro una simple tarjeta SD. El lector de huella solo habilitaba la conexión USB y nada de lo guardado en la tarjeta estaba cifrado. El caso lo reportó HackingPassion y lo recogió Tom's Hardware el 1 de noviembre.
Un análisis posterior, hecho la semana pasada con ayuda de IA, encontró lo que Li llama cuentas de puerta trasera en la unidad de otro fabricante, además de claves fijas en el código de otros productos USB que se venden como seguros.
"Una tarjeta SD en una carcasa elegante"
El FU100 es "solo una tarjeta SD en una carcasa elegante", dijo Li en una charla de marzo. Para cualquiera con acceso físico, llegar a los datos es trivial. Una de sus conclusiones fue directa.
"La 'seguridad por hardware' puede ser puro marketing", afirmó Li.
No es la primera vez que falla el cifrado propio de un fabricante de unidades, y Tom's Hardware anticipa que tampoco será la última.
¿Cómo lo corrigió Lenovo?
El análisis original del FU100 se hizo el año pasado. La primera solución provisoria fue cubrir la tarjeta con epoxi. A comienzos de este año Lenovo publicó un arreglo para el FU100, el FU200, el TU800 y el SSD TSD303, y el trámite no es simple. El dueño tiene que llamar a una línea de servicio en China y después enviar el equipo para reemplazo o recibir una actualización de firmware en el lugar.
Lenovo pide respaldar los datos antes y recomienda con fuerza borrar la unidad antes de mandarla. La empresa calificó la severidad del aviso como alta. Uno de sus tres CVE cubre el software de configuración, que permitía a un usuario local con sesión iniciada saltarse la autenticación del dispositivo y registrar una huella no autorizada.
El SSD que devolvía la clave en texto plano
La misma investigación encontró otra falla en el SSD externo Lenovo TSD303. Ahí los datos sí estaban cifrados, pero la unidad enviaba la contraseña correcta por USB en texto plano para que el software la comparara, así que capturarla era fácil.
El primer arreglo llegó tres meses después del reporte inicial. Usaba cifrado por bloques con una clave derivada de un valor parecido a una marca de tiempo. El software de Lenovo podía derivar esa clave, y esa primera versión es vulnerable si se desarma, por lo que no protege los datos si roban el equipo. Un arreglo posterior, de fines del año pasado, hace que la unidad verifique ella misma la contraseña escrita, y la correcta nunca sale del dispositivo.
El mismo kit de desarrollo de software usado en esa unidad cubría otros nueve dispositivos de varios fabricantes. La mayoría también podía revelar contraseñas a alguien con conocimientos, y dos dejaban los datos sin cifrar en una microSD. La lista completa de fabricantes aparecía tachada en las diapositivas de Li.
¿Cuánto tardó Codex en romper cada protección?
El uso de agentes de IA para manejar herramientas de ingeniería inversa sigue creciendo. Li usó Codex de OpenAI, una herramienta de IA orientada a programación, junto con la herramienta de ingeniería inversa de su empleador, contra los esquemas de protección de otros fabricantes.
| Producto | Qué encontró Codex | Tiempo |
|---|---|---|
| Herramienta de Netac | Una clave fija dentro del programa y la contraseña del usuario escrita en los registros de diagnóstico | Unos 7 minutos |
| USB Copy Protection de KakaSoft | Reconstruyó la contraseña interna que arma el propio programa y descifró un archivo de prueba sin la contraseña del usuario | Unos 26 minutos |
| Copy Secure de Nexcopy | La clave se desbloqueaba con un certificado incluido en la aplicación visora | Unos 10 minutos |
La protección contra copia es distinta del acceso directo, porque busca que el destinatario vea los archivos pero no pueda copiarlos.
Aparte, el YutianDun de SecZure tiene dos cuentas ocultas de "puerta trasera" con contraseñas simples. Se descubrieron con depuración por viaje en el tiempo, que recorre paso a paso la traza de ejecución. Los comentarios de Li sugieren, eso sí, que no se puede asumir mala intención.
Sin aviso previo a los fabricantes
Li no avisó antes a KakaSoft, Nexcopy ni SecZure. Su argumento es que una unidad que ya está en manos de un atacante no se puede retirar ni actualizar con facilidad. Dijo que "la validación del lado del cliente nunca es segura" y que siempre conviene verificar uno mismo lo que promete un producto de seguridad. Netac no tenía parche a la fecha de la charla de marzo.
Como ejemplo de lo que se hace bien, Tom's Hardware menciona un pendrive de código abierto que cifra de forma correcta aunque esté construido sobre una microSD. Deriva la clave de la contraseña del usuario, así que leer la tarjeta sola no le entrega nada a un atacante.