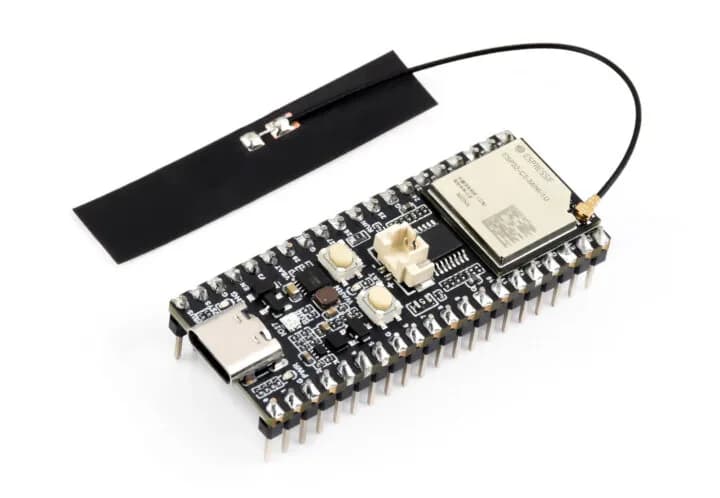
Espressif completó la evaluación de ciberseguridad EN 18031 para una implementación de dispositivo a nube construida sobre el ESP32-C5-DevKitC-1 y ESP RainMaker, su plataforma de gestión de dispositivos. La revisión cubrió las dos partes que le tocan a un producto de consumo conectado, la EN 18031-1 de ciberseguridad y la EN 18031-2 de protección de la privacidad, y validó los mecanismos de actualización segura de firmware, las comunicaciones cifradas y la gestión de los datos del usuario.
El alcance no se agota en esa placa. La evaluación aplica también al ESP32-C3-DevKitC-1 y al ESP32-C6-DevKitC-1, porque los tres kits comparten la misma arquitectura de seguridad.
¿Qué es la norma EN 18031?
La EN 18031 es un conjunto de normas de ciberseguridad que sostiene la Directiva de Equipos de Radio (RED) 2014/53/UE. Los requisitos pasaron a ser obligatorios el 1 de agosto de 2025 y alcanzan a todo equipo de radio conectado que se ponga en el mercado europeo.
La serie tiene tres partes con alcances distintos.
- EN 18031-1 cubre los requisitos de ciberseguridad de los equipos de radio conectados a internet.
- EN 18031-2 cubre la protección de la privacidad en los equipos que procesan datos personales.
- EN 18031-3 cubre la seguridad de los equipos que intervienen en transacciones financieras.
La diferencia con el texto general de la RED está en el nivel de detalle. La EN 18031 traduce esa exigencia regulatoria en requisitos técnicos verificables y en métodos de evaluación, de modo que el fabricante puede usarla para guiar el diseño de seguridad, hacer la evaluación de riesgos y ejecutar la evaluación de conformidad de su producto.
¿Qué tiene que preparar un fabricante?
El primer paso es determinar qué requisitos aplican, y eso depende de la conectividad del producto, de los datos que procese y de las funciones que ofrezca. Después viene la evaluación de riesgos del producto.
Recién ahí empieza el trabajo de ingeniería, que Espressif lista con nombre propio. Control de acceso, autenticación, actualizaciones seguras, almacenamiento seguro, comunicaciones seguras, protección criptográfica y borrado de datos. A eso se suma la documentación técnica y la evidencia de pruebas que respaldan el cumplimiento.
Queda elegir la ruta de evaluación de conformidad, que según el producto y su implementación puede ser una autoevaluación o una evaluación hecha por un organismo notificado. La documentación de cumplimiento que hay que preparar incluye la Declaración de Conformidad.
Son varias etapas encadenadas, desde el diseño del producto y la evaluación de riesgos hasta la implementación de seguridad, la documentación, las pruebas y la evaluación de conformidad. Planificarlas temprano en el desarrollo evita trabajo adicional cuando ya se está dentro del proceso de certificación.
Cómo se reparten las defensas entre el chip y la nube
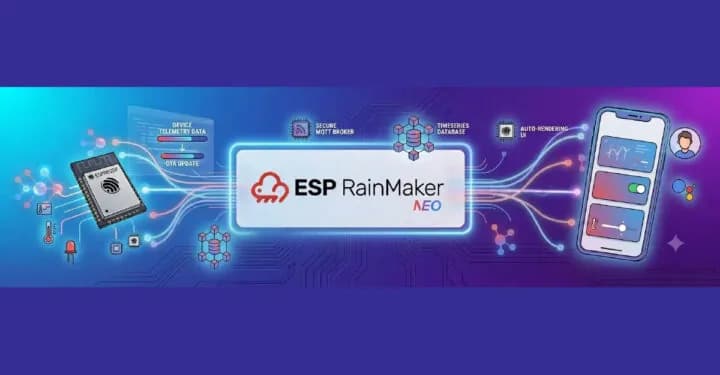
Los mecanismos evaluados no viven en un solo lado. Salen de combinar las capacidades de seguridad del ESP32-C5 en el dispositivo con las funciones de gestión y de seguridad en la nube de ESP RainMaker.
Para la actualización segura de firmware, el ESP32-C5 aporta Secure Boot en el lado del dispositivo y ESP RainMaker aporta Signed OTA, que firma el firmware y administra la actualización remota. Para la comunicación entre el equipo y la nube, las capacidades criptográficas del chip trabajan junto con la autenticación de dispositivo y el cifrado basados en TLS de RainMaker, y de esa combinación sale el canal seguro.
Espressif marcó una excepción en la tabla con la que mapeó requisitos de la norma contra funciones del chip y de la nube. La aplicabilidad de la notificación al usuario y del registro de eventos depende del diseño y de las funciones del producto final, así que cada fabricante tiene que evaluar si esos dos requisitos le corresponden.
¿Qué cambia para quien vende en la Unión Europea?
Lo que el fabricante se ahorra es construir desde cero la verificación de firma en las actualizaciones OTA, las comunicaciones TLS, el borrado de datos y las notificaciones de privacidad. Esas capacidades ya vienen en la plataforma y se pueden usar como base del desarrollo y de la preparación del cumplimiento.
El producto final igual tiene que pasar su propia evaluación de conformidad bajo la RED. Lo que entrega esta revisión es una referencia de diseño, los mecanismos de seguridad de dispositivo a nube ya evaluados, y con eso se evita repetir diseño y pruebas que ya están hechas.
La documentación de respaldo quedó publicada en Espressif Product Security, en los marcos de seguridad de la misma serie y en el sitio de ESP RainMaker.