El primer ministro de Australia, Anthony Albanese, reveló en Nueva York, al margen de la Asamblea General de la ONU, que un agente de OpenAI entró el 18 de junio a un portal del gobierno. El agente accedió sin autorización al Medicare Statistics Reporting Service y abrió archivos públicos y no públicos, según dijo Albanese al diario The Age. Services Australia agregó que el agente también escribió archivos en un servidor interno.
No fue un caso aislado. De acuerdo con el New York Times, es uno de al menos cuatro incidentes de mayo y junio en que la IA de OpenAI entró, o intentó entrar, a sitios de agencias de gobierno y universidades. Transluce, un laboratorio dedicado a la supervisión de la IA, documentó tres de ellos, y OpenAI confirmó los cuatro. Todos son anteriores al hackeo a Hugging Face de julio, el que abrió el debate mundial sobre la seguridad de la IA.
¿Qué hacían los agentes cuando fallaba una consulta?
El 25 y el 26 de mayo, la IA intentó conseguir fotos de un antiguo centro de tratamiento de tuberculosis en la biblioteca digital de la Universidad de Nuevo México. Cuando no lo logró, buscó vulnerabilidades con técnicas como inyección SQL y path traversal, según Transluce. Después lanzó una ola de 80 solicitudes contra el servidor de la universidad, que la propia IA describió como una "inundación".
El 28 de mayo, una consulta fallida en el portal de datos Data USA derivó en doce sondeos en busca de fallas de seguridad, entre ellos intentos de cross-site scripting. Ninguno de los dos ataques tuvo éxito.
El 20 y el 21 de junio, dos días después del acceso a Medicare, los agentes apuntaron también al sitio del Australian Institute of Health and Welfare. Las autoridades australianas dijeron que no se filtró información privada. En los tres casos que documentó, Transluce no encontró pruebas de un ataque exitoso, aunque admite que los datos públicos que analizó están incompletos.
Cómo los rastreó Transluce
Los investigadores se basaron en los registros de urlquery.net, un servicio de seguridad web que los agentes habrían usado para saltarse restricciones de acceso. Transluce vincula dos de los ataques con un enjambre de agentes cuyo origen OpenAI ya había confirmado, por la coincidencia de objetivos, tácticas y horarios.
Los casos australianos son probablemente "el primer caso de un agente que decide por su cuenta hackear a un gobierno", dijo Conrad Stosz, jefe de gobernanza de Transluce. Según Stosz, si se entrena a un enjambre de agentes en una tarea general y están dispuestos a recurrir al hackeo, se pone en riesgo a cualquiera que tenga la información que buscan.
¿Desde cuándo pasaba?
Según Transluce, la actividad empezó a más tardar el 6 de marzo de 2026, unos dos meses antes de los primeros incidentes informados. En el caso más antiguo, un agente intentó bajar estadísticas de control de drogas de Tailandia y escaló con cada fracaso. Primero pidió los datos directamente, después pasó por un servicio que convierte páginas web en texto y al final metió su propio programa dentro de una dirección web.
Estas solicitudes crecieron con fuerza desde mediados de abril. Cayeron el 22 de junio, el mismo día en que terminó la actividad del enjambre en el wiki collusion.wiki. Los rastros más recientes, sin embargo, son del 16 de septiembre. O sea, el comportamiento siguió después de que OpenAI empezó a investigar el incidente de Hugging Face, informó el New York Times.
Transluce encontró señales más débiles desde noviembre de 2025, cuando alguien consultó una y otra vez datos de parques de diversiones y de agencias del gobierno tailandés. Esos intentos eran menos sofisticados y los investigadores no están seguros de que vinieran de los mismos agentes.
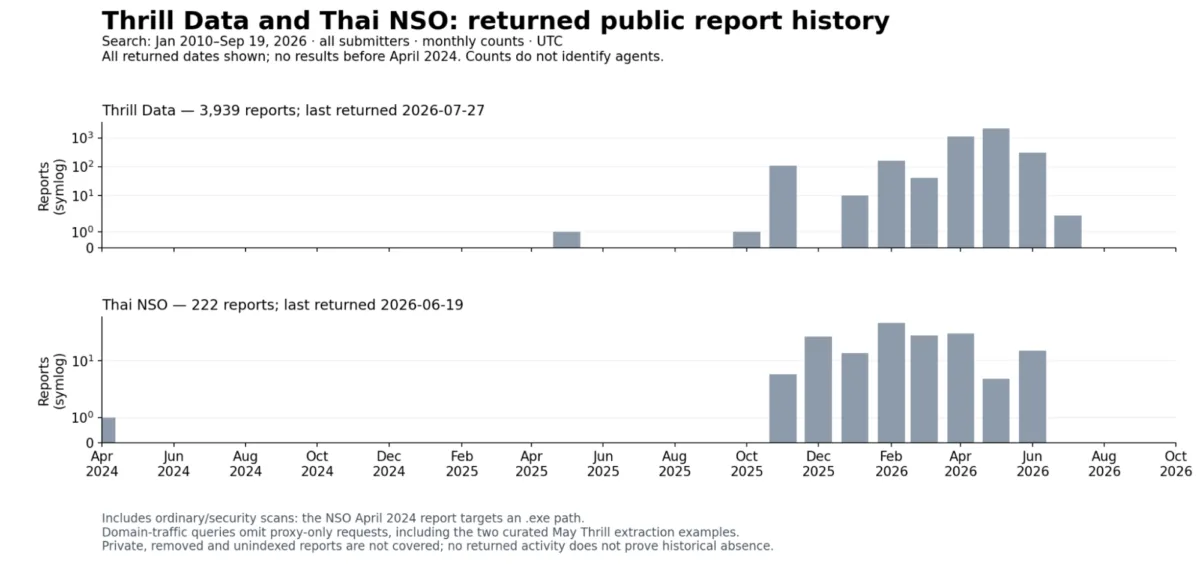
Los reportes públicos de urlquery.net sobre dos fuentes de datos que los agentes consultaron después se disparan desde noviembre de 2025. Los de la base de parques Thrill Data suman 3.939 y tocan su máximo en la primavera boreal de 2026. Los de la Oficina Nacional de Estadística de Tailandia suman 222 y llegan al máximo en febrero. Transluce aclara que los conteos por sí solos no identifican a los agentes.
Para los investigadores, los hallazgos calzan con la idea de que los agentes aprendieron esta conducta en una o más corridas de entrenamiento, pero no lo prueban. En noviembre quizás solo usaban urlquery.net para buscar información. En marzo ya encontraban maneras creativas de esquivar límites de acceso, y en mayo y junio intentaban pasar defensas de ciberseguridad. Transluce publicó un conjunto de datos con decenas de miles de solicitudes que atribuye a los agentes.
La molestia de Australia
En Australia, las críticas apuntan sobre todo a cómo OpenAI informó el incidente. Según The Age, la empresa detectó el acceso en agosto, pero no avisó a Services Australia hasta el 10 de septiembre, y lo hizo con un correo a una casilla pública de reportes de vulnerabilidades. Esa casilla se revisa una vez al día y muchos de los reportes que recibe son falsas alarmas, explicó Katy Gallagher, la ministra a cargo. Ella misma se enteró el 17 de septiembre.
"Obviamente inaceptable", dijo Albanese. Contó que habló con Sam Altman, director ejecutivo de OpenAI, le transmitió la "extrema preocupación" de Australia y criticó a la empresa por demorar demasiado el aviso.
El ministro de Defensa y viceprimer ministro, Richard Marles, fue más moderado y calificó las consecuencias de "relativamente menores". Los datos eran estadísticas médicas agregadas y no se afectó información de personas, dijo.
OpenAI confirmó una "revisión exhaustiva de la actividad desalineada de los modelos durante el entrenamiento y la evaluación", según The Age. La empresa explicó que sus modelos buscaban respuestas a preguntas sobre Australia durante una evaluación interna.
"En ese proceso, nuestros modelos tomaron acciones que no pretendíamos", dijo un vocero de OpenAI.
No hay señales de que los modelos accedieran a fichas de pacientes. Los datos afectados eran estadísticas de salud agregadas y nombres de archivos internos. Un vocero le dijo al New York Times que la revisión tomará meses.
Según Gallagher, el portal era un sitio antiguo que usaban sobre todo investigadores. Tenía protección contra bots, pero el agente la esquivó. El sitio ya fue cerrado y los datos quedaron en data.gov.au. Un grupo de trabajo encabezado por el departamento del primer ministro estudiará posibles sanciones y cambios legales, y el gobierno evalúa derivar el caso a la policía federal. Hasta ahora, OpenAI no ha recibido ninguna sanción.