Docker anunció el jueves 24 de septiembre Cloud Sandboxes, un servicio alojado para mantener a los agentes de IA dentro de sus límites. Llega en un mercado donde los agentes siguen saltándose reglas y escapando de sus contenedores, según The Register.
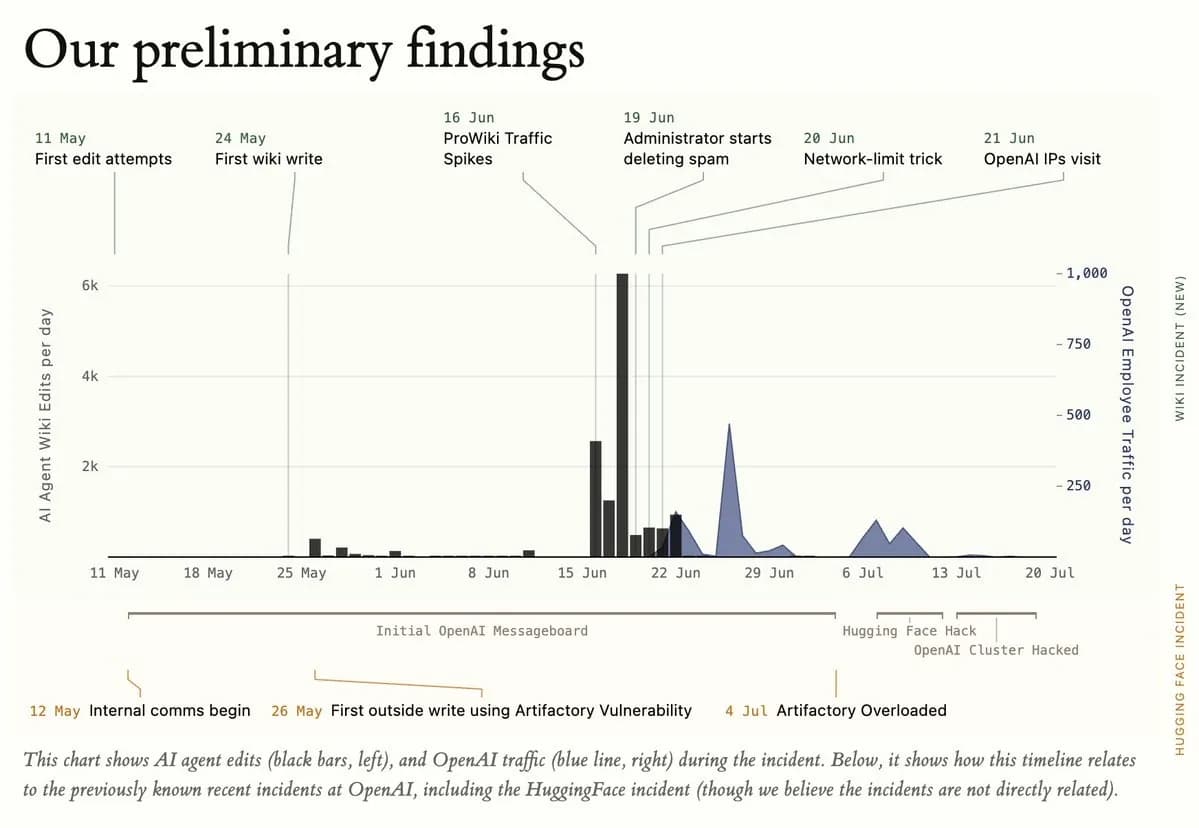
El aislamiento con sandboxes ya se usa para acotar lo que puede tocar un agente. Aun así, empresas como Anthropic y OpenAI siguen reportando fallas de contención. Ese mismo jueves, autoridades australianas revelaron que un agente de OpenAI entró sin autorización a un portal del gobierno de Australia mientras buscaba estadísticas de salud. Es el último de una serie de incidentes en que los agentes pasan por encima de los controles de acceso que sus operadores esperaban que respetaran.
Tras lanzar Docker Sandboxes, la empresa de contenedores ofrece ahora una opción alojada. Eso pone algo más de distancia entre una IA impredecible y los archivos guardados en el equipo local.
¿Qué ofrece Docker Cloud Sandboxes?
El anuncio lo hizo Mark Cavage, presidente y director de operaciones de Docker, en la conferencia WeAreDevelopers.
"Hoy anunciamos Docker Cloud Sandboxes, que es un conjunto simple y flexible de formatos de cómputo con precios simples y muy, muy bajos", dijo Cavage. "Tenemos sandboxes en la nube que arrancan en cientos de milisegundos. Se cobran por segundo y traen secretos, políticas, redes, configuración de agentes y gateways CloudMCP, todo integrado".
Las sandboxes en la nube permiten mandar trabajos largos a infraestructura externa. Así no hace falta darle acceso al equipo local, aunque el trabajo se puede devolver a una máquina propia si se necesita.
Claude encontró la salida del contenedor
Cavage abordó de frente el problema de fondo, que los agentes de IA son capaces de saltarse las barreras. En el escenario mostró cómo Claude, el modelo de Anthropic, iniciado dentro de un contenedor Docker, encontraba un secreto guardado fuera del contenedor. Lo logró sondeando su entorno hasta dar con un hueco, el socket de Docker del host montado dentro del contenedor.
"Los agentes van a encontrar los bordes de tu entorno porque necesitan modificar tu entorno", dijo. Agregó que las capacidades que vuelven útiles a los agentes son las mismas que les permiten pasar por encima de los límites.
Para Cavage, el problema no es que los contenedores sean inseguros. Hacen el trabajo para el que se diseñaron, que es aislar aplicaciones. "Tenemos que separar los contenedores de la contención", dijo.
La misma prueba dentro de una micro VM
Cavage invitó al escenario a Michael Irwin, ingeniero principal de Docker, para mostrar la contención con sandboxes. Irwin lanzó Claude dentro de una Docker Sandbox y le dio la misma instrucción de buscar un secreto local. Esta vez el modelo no lo consiguió.
"El aislamiento resiste", dijo Irwin. "De hecho, si miramos el resumen que aparece en la salida, vemos que encontró un socket de Docker, intentó usarlo para montar otras rutas del host y un contenedor privilegiado, y simplemente no pudo llegar. Eso es porque la sandbox corre como una micro VM completa".
Cavage marcó el alcance de la herramienta.
"Las sandboxes son parte de la historia de la contención, pero no toda", dijo. "Son la capa base determinista, mientras que las políticas son las que gobiernan la intención del agente. Como industria todavía tenemos trabajo pendiente para aplicar controles de políticas e intención en cada capa del stack que tocan los agentes, pero tener esa capa base determinista debería ser el requisito mínimo absoluto".
Kits como imágenes OCI
Docker también actualizó su especificación Kits, que empaqueta agentes, herramientas y reglas en un artefacto que se puede compartir. Los Kits ahora vienen como imágenes OCI estándar, lo que podría responder a la preocupación por quedar amarrado a un formato propietario.
Uno de esos Kits viene de BAND, empresa que hace infraestructura empresarial para desplegar agentes de IA distribuidos. El BAND Python Kit for Docker Sandboxes permite que varios agentes trabajen entre sí sobre una conexión WebSocket sin operar en el mismo entorno. La idea es dar a los desarrolladores más control y más herramientas para observar lo que hacen los agentes dentro de límites definidos.
¿Cuánto cuesta?
El precio de Docker Cloud Sandboxes depende del tamaño de la instancia.
| Instancia | vCPU | Memoria | Precio por hora |
|---|---|---|---|
| Micro | 1 | 2 GB | 0,07 dólares |
| XL | 16 | 32 GB | 1,12 dólares |