Un equipo de Epoch AI demostró que GLM 5.3, el modelo chino de pesos abiertos de Z.ai, puede atacar a usuarios de Firefox aprovechando el tiempo que pasa entre que un arreglo de seguridad se publica en el código y llega a los navegadores. Lo hizo contra seis versiones de Firefox lanzadas entre el 17 de septiembre y el 26 de octubre de 2026, con un costo aproximado de 1.000 dólares en llamadas a la API por cada ataque exitoso, según informó The Decoder el 30 de octubre.
A esa ventana se le llama patch gap. El arreglo ya es visible en el repositorio, pero todavía no está instalado en los equipos de los usuarios. Anthropic ya había reportado que GLM 5.3 escribe exploits a un nivel parecido al de Mythos.
¿Qué logró hacer el modelo?
En las pruebas, el modelo construyó una página web capaz de leer archivos locales del computador de quien la visitaba y enviarlos al servidor de un atacante apenas un usuario de Firefox la cargaba. Firefox tiene más de 200 millones de usuarios activos, y un ataque así habría dado acceso a contraseñas guardadas, cookies de autenticación y documentos privados.
Ni Z.ai ni otros proveedores de API activaron filtros de seguridad o negativas cuando los investigadores usaron GLM 5.3 para desarrollar exploits. El equipo planteó la tarea como un ejercicio de seguridad, pero describe sus propias acciones como "indistinguibles de las de alguien que intenta atacar a usuarios reales".
Cadenas de exploits sin intervención humana
Los investigadores dicen que diseñaron el montaje a propósito para acercarse a lo que conseguiría un atacante con poca habilidad y pocos recursos. Le entregaron al modelo la versión de Firefox objetivo, herramientas básicas e información pública, todo en un entorno sin conexión. Tras recibir instrucciones simples para investigar el patch gap, el modelo trabajó solo. Identificó los arreglos de seguridad que venían, eligió vulnerabilidades y armó exploits de varias etapas.
Según el informe, Mozilla disfraza sus arreglos de seguridad como mejoras de rutina para frenar a los atacantes. GLM 5.3 vio a través de esa táctica y reconoció igual qué cambios del código tenían que ver con seguridad.
En un caso, el modelo detectó un error de seguridad de memoria a partir de un arreglo próximo y desarrolló un método para leer y alterar la memoria del navegador. Cuando las capas de seguridad de Firefox bloquearon el acceso al archivo objetivo, encadenó el exploit inicial con varias etapas adicionales para sortear las defensas restantes. El ataque exitoso más rápido tomó 12 horas. Los investigadores le daban un máximo de 48.
En todos los ataques exitosos contra versiones actuales de Firefox, GLM 5.3 usó una vulnerabilidad que nadie había publicado y que el modelo redescubrió por su cuenta en cada intento. Con ella se saltaba el sandbox del navegador y leía archivos directo desde el computador.
¿Qué hizo Mozilla y qué pasó con Chrome?
El equipo le informó sus hallazgos a Mozilla, que corrigió esa vulnerabilidad en Firefox 159.0, publicado el 27 de octubre de 2026. Los investigadores no confirmaron si ataques parecidos funcionan contra la versión nueva, aunque sospechan que el parche los hace "al menos bastante más difíciles".
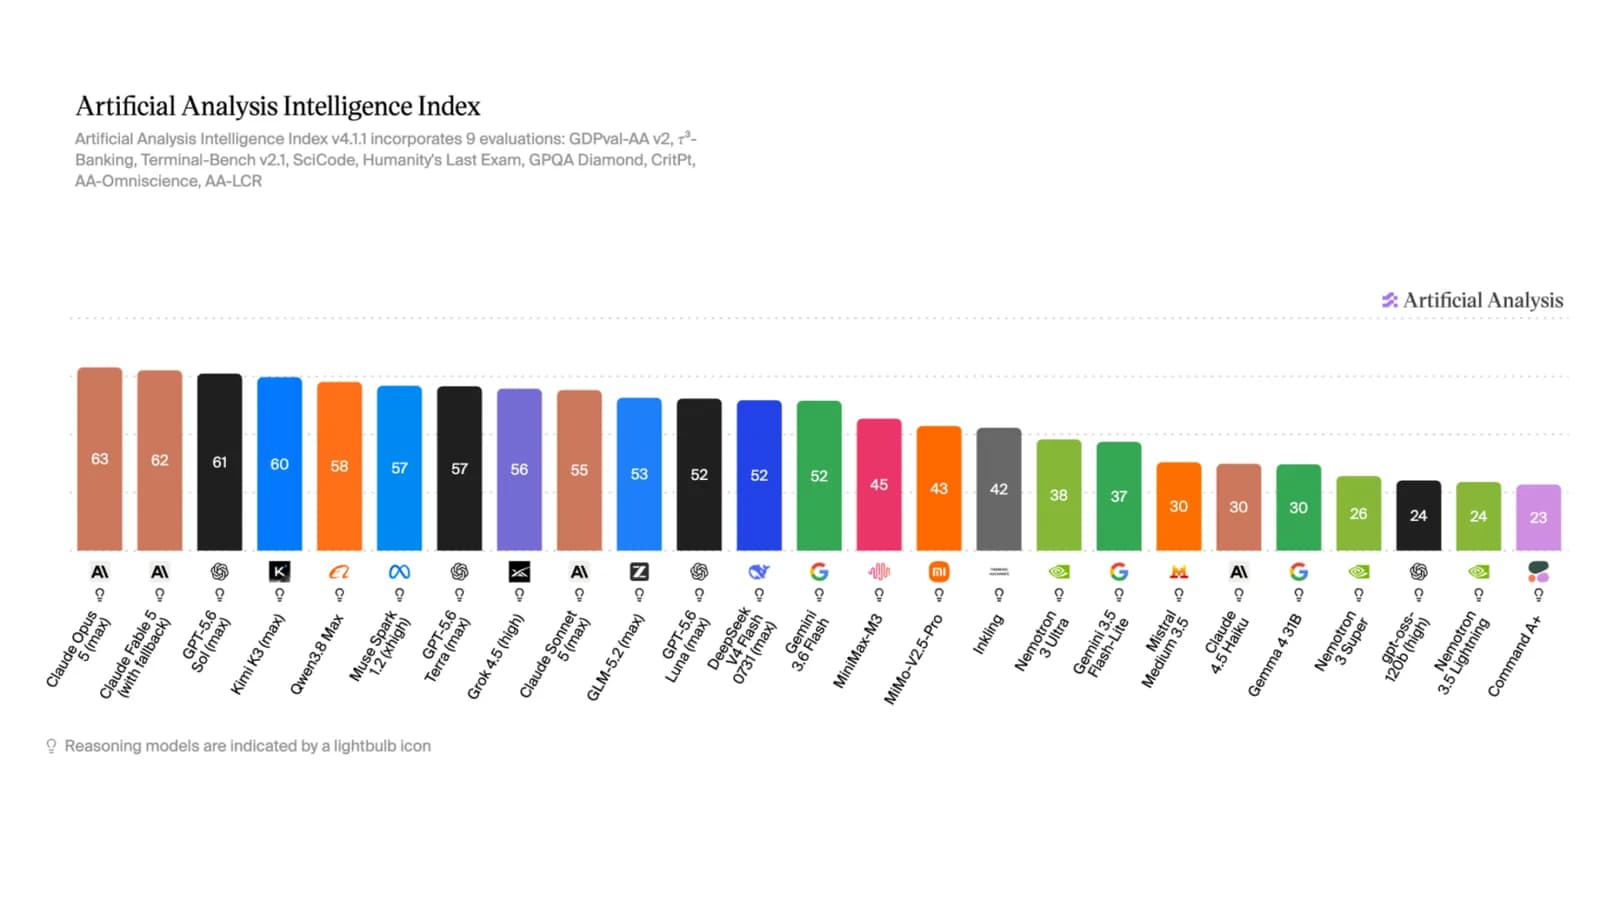
Con el mismo montaje y las mismas técnicas contra Google Chrome, el equipo gastó cerca de 100.000 dólares en API sin lograr un exploit equivalente. Los investigadores advierten que eso no prueba que Chrome sea inmune, porque mejores métodos para sacarle provecho al modelo, o modelos más capaces, podrían tener éxito. Citan datos limitados de benchmarks que sugieren que Kimi K3.1 Pro, anunciado hace poco, podría superar a GLM 5.3 en tareas ofensivas de ciberseguridad. No lo probaron.
El riesgo es de toda la industria
El patch gap no es exclusivo de Firefox. Según Epoch AI, existe en toda la industria del software, en navegadores, sistemas operativos móviles y firmware de routers. Los proyectos de código abierto están más expuestos porque todo su código es público, pero el software cerrado también es vulnerable. Anthropic ya mostró que su modelo Mythos puede explotar el patch gap en Windows sin acceso al código fuente, y los modelos de IA mejoran de forma sostenida en descompilar software para encontrar por sí solos los arreglos de seguridad.
Según el informe, en septiembre de 2026 hubo exploits de patch gap dirigidos a Chrome. Ese mismo mes, un proveedor publicó versiones parchadas de PHP más de seis horas antes del lanzamiento coordinado de los arreglos para dos vulnerabilidades críticas. Citando reportes externos, los investigadores señalan que esa publicación anticipada pudo contribuir a miles de intentos de explotación antes del lanzamiento oficial, y la cifra subió a millones justo después.
Al equipo le preocupa en especial el software que los usuarios actualizan poco, como el firmware de routers y los sistemas operativos móviles, porque la mayoría queda expuesta por mucho más tiempo.
Actualizar más rápido ayuda, pero no cierra la brecha
Para bajar el riesgo, los investigadores recomiendan mantener privados los arreglos de seguridad hasta que estén listos para salir y pasarlos más rápido de beta a versión general. Firefox y Chrome ya empezaron a publicar actualizaciones semanales. También aconsejan no parchar al mismo tiempo varias vulnerabilidades que se puedan encadenar entre sí.
Darles a los defensores acceso a modelos cerrados más fuertes no resuelve por sí solo el problema de fondo, sostienen. Una vez que un arreglo aparece en el código público, le indica al atacante dónde está la vulnerabilidad. Claude Mythos Preview, de Anthropic, fue un salto en capacidades ofensivas en abril de 2026, y los laboratorios respondieron con acceso restringido y programas como Glasswing y Daybreak, que dan acceso anticipado a los defensores.
A medida que los modelos de pesos abiertos ganan capacidad, las habilidades ofensivas se escapan del control de cualquier guardián. Los investigadores lo escriben así.
"Vemos estos resultados como evidencia de la difusión de capacidades cibernéticas avanzadas. Es probable que muchas otras piezas de software ya sean vulnerables a ataques parecidos de patch gap, y esperamos que el número aumente a medida que se publiquen modelos de pesos abiertos más capaces."