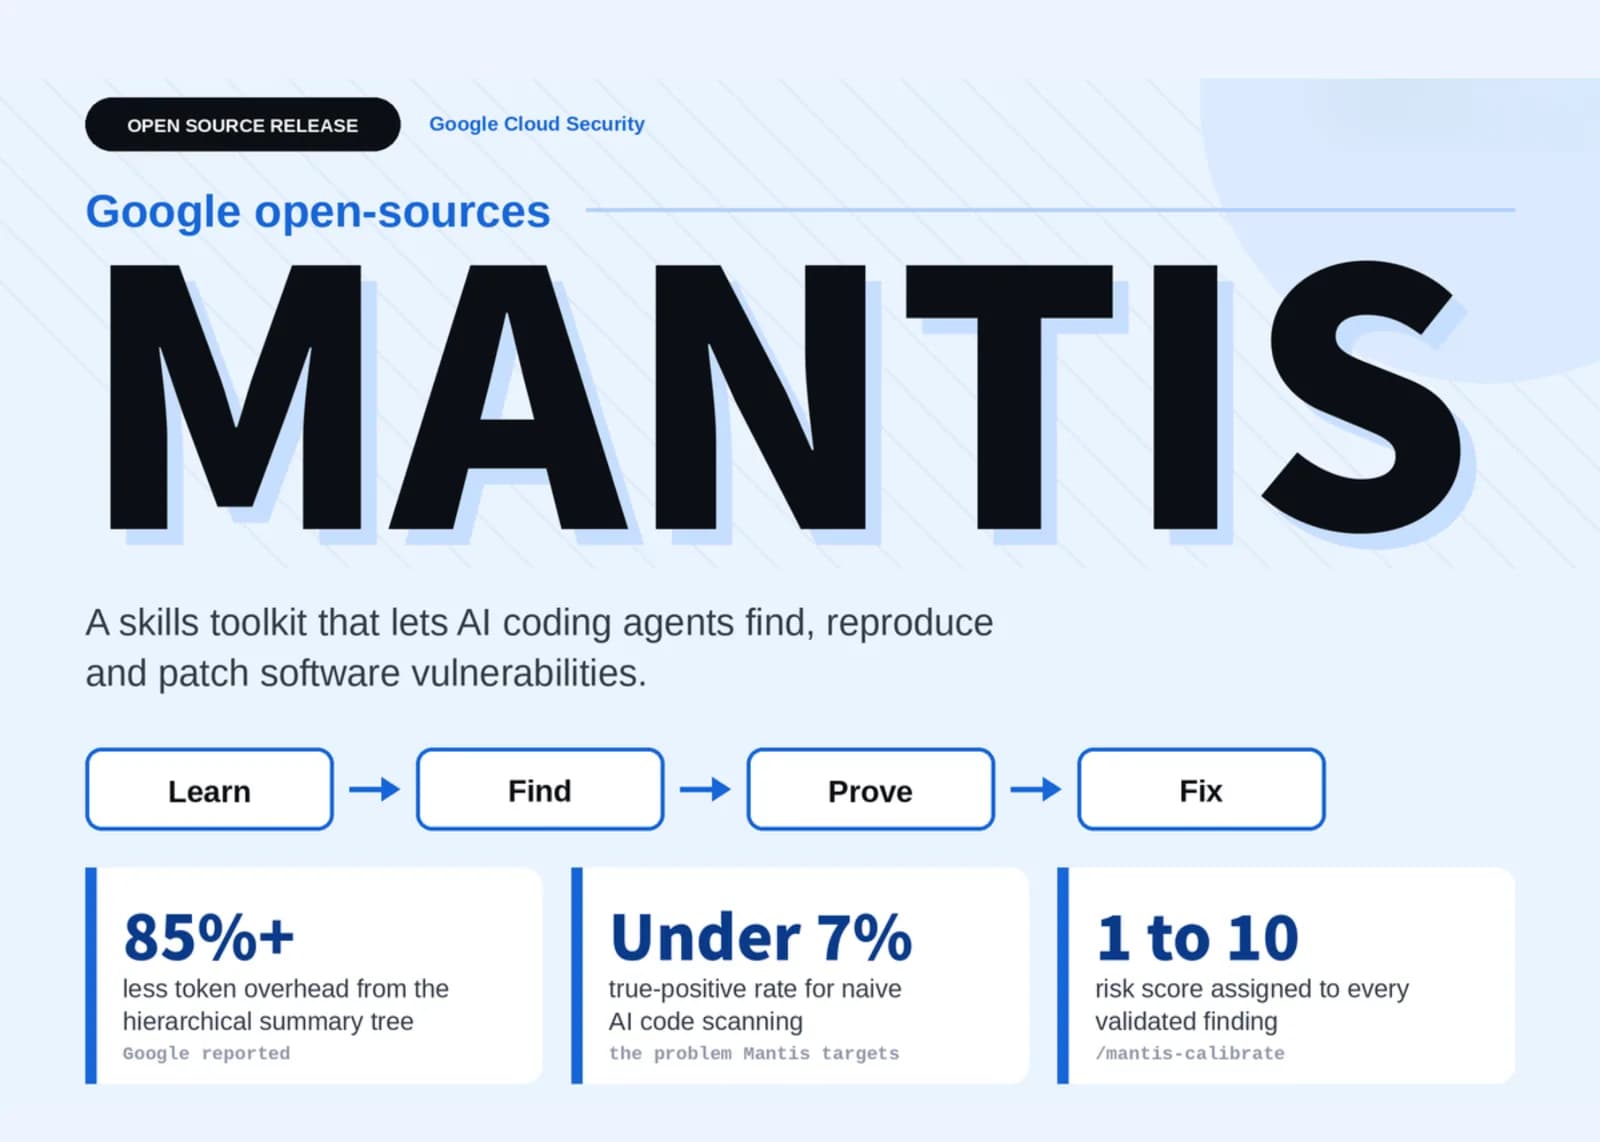
Google liberó como código abierto Mantis, un conjunto de habilidades de revisión de seguridad independiente de la pila tecnológica que permite a un agente de programación con IA recorrer el ciclo completo de una vulnerabilidad. Encuentra una falla sospechada, descarta los falsos positivos, reproduce el error dentro de un entorno aislado, escribe un parche mínimo, vuelve a atacar ese parche y puntúa el riesgo residual.
Mantis no es un escáner que uno apunta a un repositorio y luego abandona. Es un conjunto de comandos que el agente de programación existente carga, más un grupo estricto de reglas sobre dónde se le permite a ese agente ejecutar código.
¿Está listo para desplegar? Sí para evaluación local e interna, todavía no para producción. Se puede clonar hoy y correrlo con Gemini CLI, Antigravity CLI, el Google ADK o cualquier marco de agentes comparable.
¿Cómo funciona la cadena de etapas?
Mantis publica cada etapa como un directorio de habilidad separado, invocado como un comando y encadenado de forma secuencial. Una habilidad supervisora, /mantis-meta-agent, puede conducir el ciclo completo en una sesión de larga duración.
Las etapas tempranas aprenden sobre el objetivo. /mantis-history extrae del historial de control de versiones las correcciones de seguridad pasadas, /mantis-summarize escribe los mapas de directorios, /mantis-architecture construye una base de conocimiento en Markdown, /mantis-threat-model deriva los límites de confianza y /mantis-plan produce una hoja de ruta dirigida.
Las etapas intermedias buscan y filtran: /mantis-researcher barre los archivos contra el plan, y luego /mantis-dedupe, /mantis-review y /mantis-critic colapsan duplicados, aplican reglas negativas y descartan problemas que no pueden ocurrir en una compilación de producción.
Las etapas finales prueban y arreglan. /mantis-reproduce ejecuta las cargas dentro de gVisor o de una máquina virtual con la red deshabilitada, /mantis-chain ensambla cadenas de explotación de varios pasos a partir de hallazgos confirmados individualmente, /mantis-patch aplica y verifica la corrección, /mantis-calibrate asigna un puntaje de riesgo del 1 al 10, /mantis-reflect escribe los aprendizajes para la siguiente pasada y /mantis-report produce el informe legible para humanos.
Una habilidad más nueva, /mantis-advise, invierte el flujo. Consulta el modelo de amenazas acumulado, los linajes de errores pasados y los patrones de parche verificados antes de que se escriba el código, para que la misma clase de falla no aterrice dos veces.
¿Por qué este enfoque y no otro?
La mayoría de las herramientas de seguridad agéntica se detiene en generar hallazgos. Mantis resulta interesante porque trata la reproducción del error y el nuevo ataque como el límite de confianza, y porque publica los contratos entre etapas para que los equipos puedan envolver las habilidades en un armazón determinista, en lugar de confiarle a un modelo de lenguaje la orquestación de comandos de consola.
Puntos clave
- Mantis es un conjunto modular de habilidades para agentes de programación, no un escáner autónomo ni un producto con soporte de Google.
- Su diferencial es el anclaje en evidencia: reproducción aislada y nuevo ataque sobre el parche, en lugar de la confianza declarada por el modelo.
- Un árbol jerárquico de resúmenes recorta el gasto de tokens en más de 85%, según Google.
- Google cita tasas de verdaderos positivos bajo el 7% en el escaneo de código con IA sin estructura como el problema que Mantis apunta a resolver.
- Se puede desplegar localmente bajo licencia Apache 2.0, pero todavía no se recomienda para producción.
El código está disponible en google/mantis en GitHub, junto con la guía de referencia para agentes, la entrada de Cloud CISO Perspectives sobre cómo Google Cloud Security usa IA internamente y la guía para comenzar con Mantis.