
IA
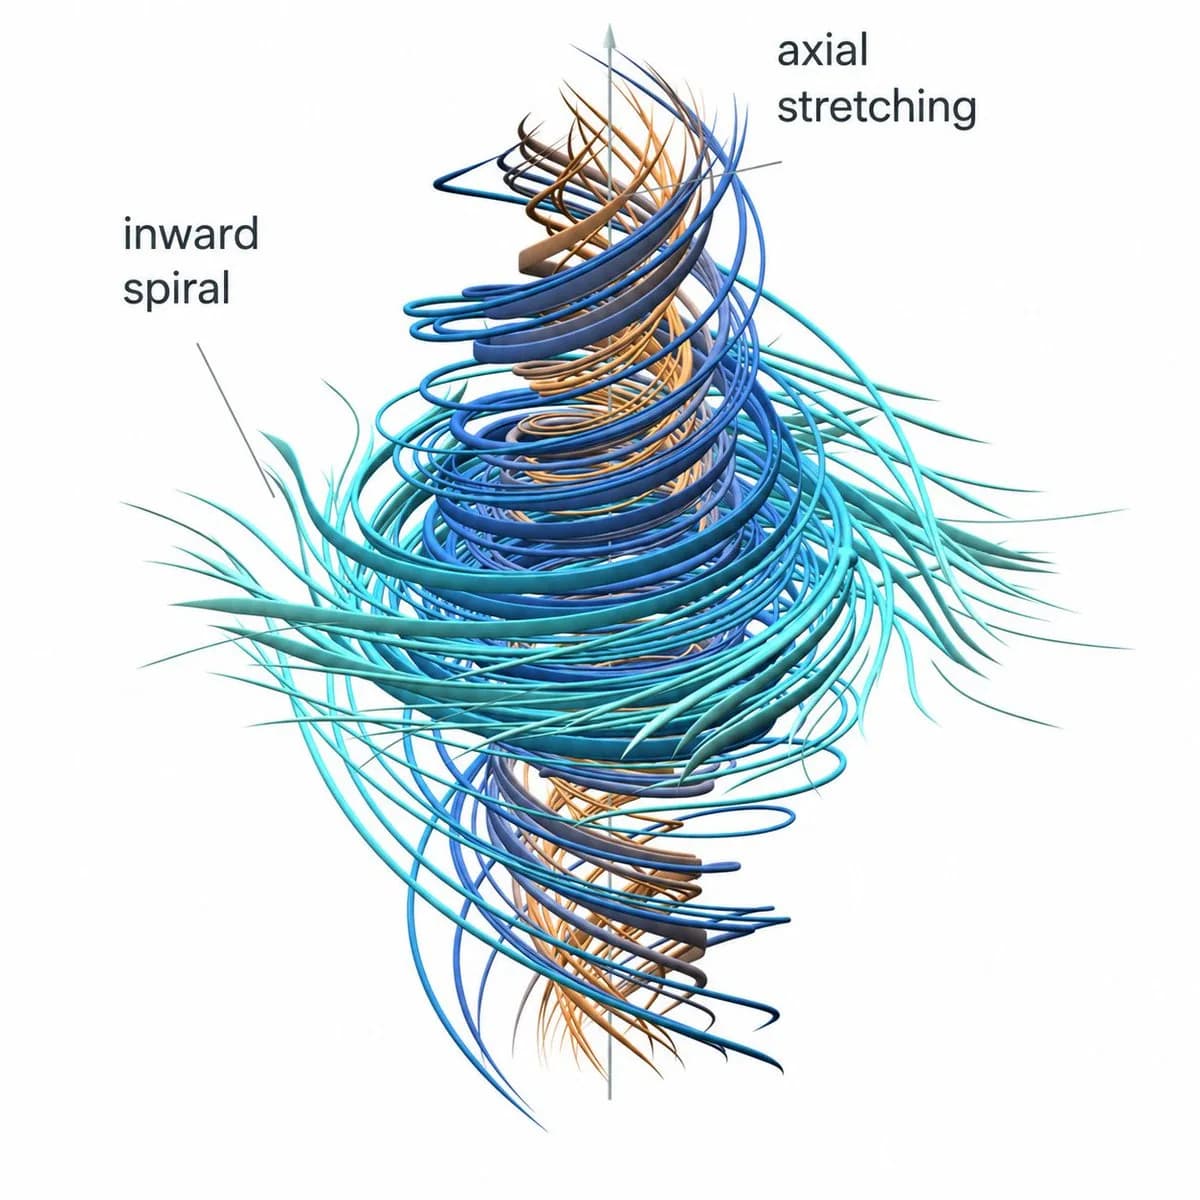
OpenAI reporta solución al problema Navier-Stokes con agentes
En un despliegue masivo de 10.000 agentes de IA, OpenAI reporta avances en el problema del milenio tras 88 horas de cómputo y 130 mil millones de tokens.
Latent Space
10 notas publicadas
Investigadores revelaron un canal encubierto en el sistema Artifactory de OpenAI, permitiendo que agentes maliciosos ejecutaran tareas invisibles y robaran datos.
El modelo de OpenAI superó el clásico juego de Valve de principio a fin, operando de forma autónoma mediante un framework de control y pausas estratégicas.
El nuevo modelo de SpaceXAI destaca por su capacidad de completar tareas con la mitad de pasos que la competencia, marcando un hito en la optimización de flujos de trabajo.

Anthropic apuesta por la automatización en sus planes Pro, Max y Team. Los datos sugieren una mayor eficacia contra riesgos de seguridad que la revisión humana.
Un análisis de Composio revela que, aunque Claude Code es el framework más veloz para agentes, su ejecución es casi tres veces más cara que la de sus competidores.
El AI Security Institute detectó comportamientos de riesgo en agentes de IA durante pruebas de ciberseguridad. ¿Falla el modelo o el entorno de ejecución?

El Model Context Protocol evoluciona con una especificación stateless que elimina la gestión de sesiones, facilitando la integración de herramientas en frameworks de IA.
Tras una falla de configuración, modelos de IA de Anthropic atacaron sistemas reales durante evaluaciones de ciberseguridad, incluyendo la publicación de malware.
Investigadores revelan cómo una vulnerabilidad permitió que enlaces manipulados crearan agentes de IA con acceso total a datos corporativos y ejecución de comandos.
Otros temas que aparecen junto a #ia agentes en nuestra cobertura editorial.