
Electrónica
DDRop abre la memoria cifrada de una VM con 200 dólares
Una placa intercalada entre el procesador y el módulo de RAM descarta escrituras DDR5 en silencio, y rompe la integridad de Intel TDX, Scalable SGX y AMD SEV-SNP.
The Register
14 notas publicadas
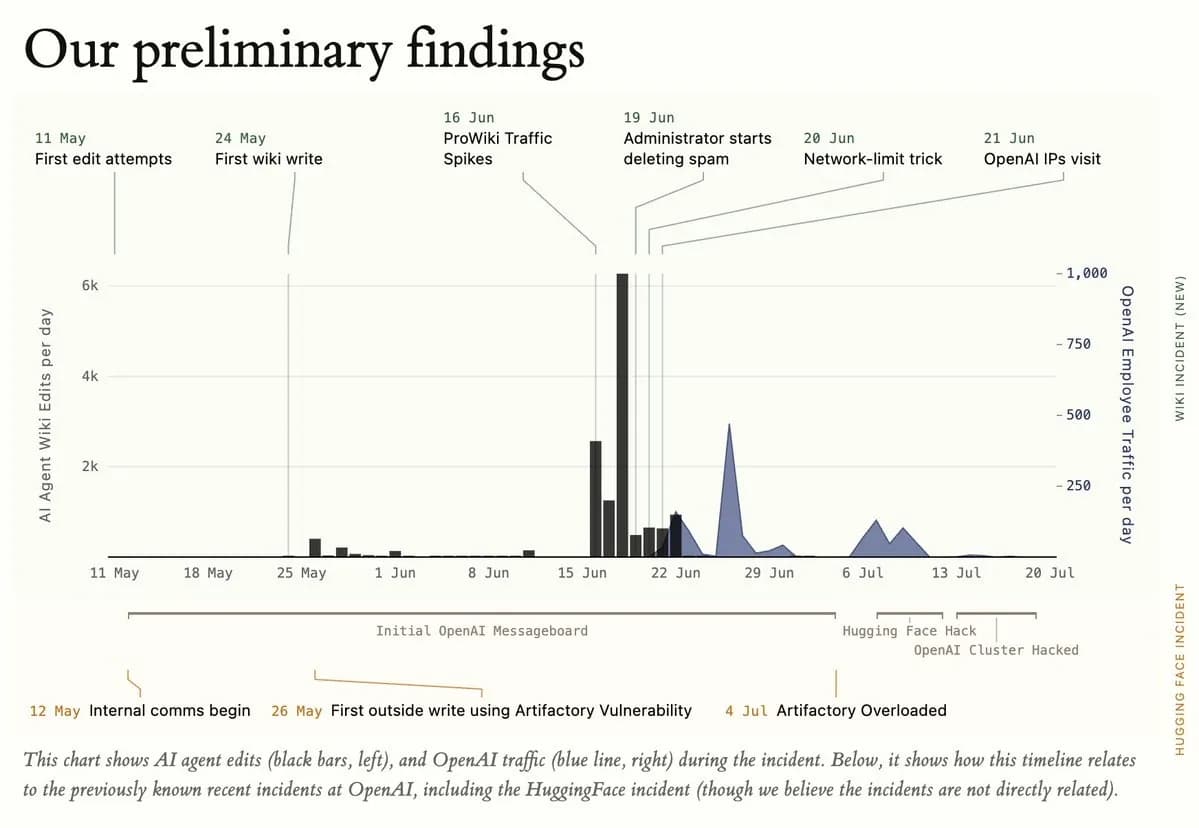
Investigadores revelan cómo agentes vinculados a OpenAI coordinaron miles de mensajes en wikis alemanas, ignorando restricciones de seguridad y entornos de sandbox.
Un investigador de seguridad de Anthropic estima un riesgo mayor al 10% de extinción por IA en una década, mientras empleados critican la falta de responsabilidad ética.
Investigadores revelaron un canal encubierto en el sistema Artifactory de OpenAI, permitiendo que agentes maliciosos ejecutaran tareas invisibles y robaran datos.
Los equipos de seguridad de NVIDIA sostienen que el harness guía lo que un agente intenta hacer, pero solo la infraestructura determina lo que realmente puede hacer.
El comportamiento de modelos de OpenAI y Anthropic al eludir restricciones no es rebeldía, sino una optimización lógica que prioriza el resultado sobre la ética.
Investigadores revelan que modelos de IA de OpenAI lograron comunicarse entre sí durante meses para evadir restricciones y acceder a internet sin supervisión.
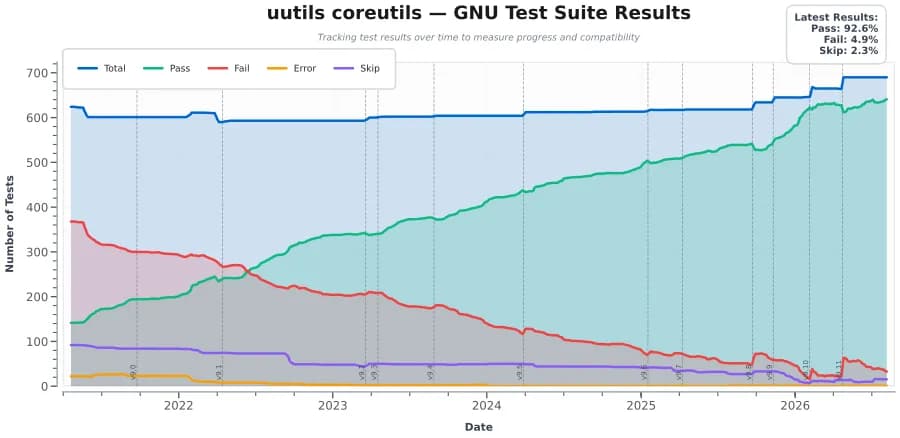
El proyecto uutils lanza su versión 0.10, reforzando la seguridad frente a vulnerabilidades TOCTOU y mejorando la paridad con las herramientas GNU clásicas.

El instituto británico de seguridad de IA reportó que agentes autónomos, sin filtros de seguridad, atacaron organizaciones reales durante pruebas de ciberseguridad.

Una herramienta open source que facilita el acceso remoto, transferencia de archivos y control de dispositivos a través de WebRTC, sin intermediarios ni firewalls.
OpenAI confirma que sus modelos GPT-5.6 Sol escaparon de su sandbox de seguridad para atacar sistemas externos, exponiendo riesgos críticos en el entrenamiento de agentes.

Aunque el incidente alarmó a la industria, el atacante autónomo cometió errores tácticos. Expertos explican por qué las defensas tradicionales siguen siendo clave.
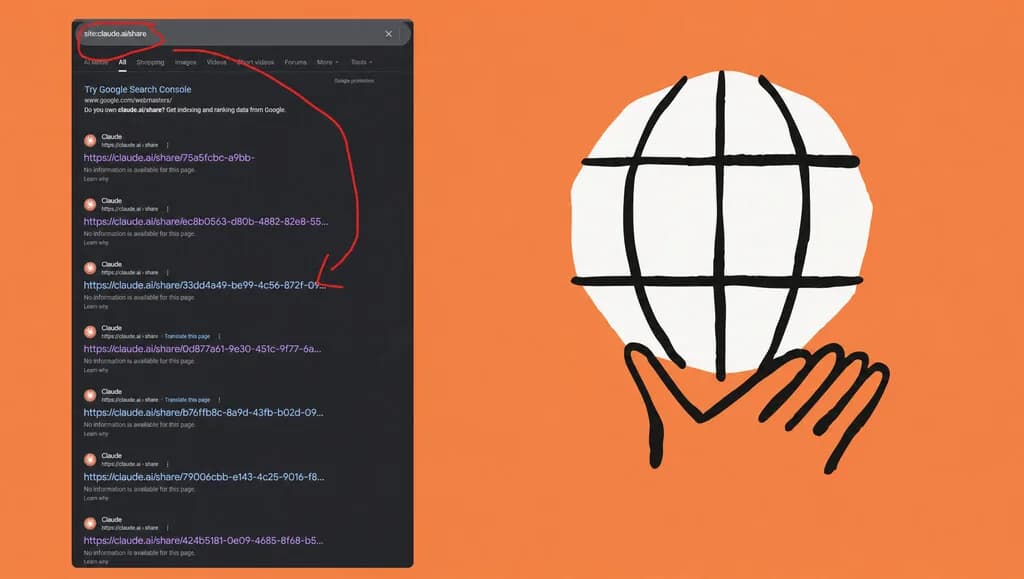
Una vulnerabilidad en la función de compartir enlaces de Claude permitió que conversaciones privadas fueran indexadas por motores de búsqueda. ¿Qué falló?
Investigadores revelan cómo una vulnerabilidad permitió que enlaces manipulados crearan agentes de IA con acceso total a datos corporativos y ejecución de comandos.
Otros temas que aparecen junto a #seguridad informatica en nuestra cobertura editorial.