Un ladrón de información para Windows que se borra solo y que se llama a sí mismo VOLTA-AUTODOXER roba todo lo que puede del PC de la víctima y después le pide a un modelo de IA, por defecto Claude de Anthropic, que convierta el botín en una evaluación del objetivo. Lo reportó la organización de investigación Talos, de Cisco, y lo recogió Tom's Hardware el 1 de noviembre.
El malware arma un "paquete de evidencia" estructurado sobre la persona y le pide al modelo una lista de sus bienes ordenados según cuánto se podría sacar de ellos, para ver qué vale el esfuerzo. VOLTA trabaja con un prompt que le ordena actuar como "un analista de inteligencia forense" y ser "directo, específico, preciso". Puede cambiar de modelo si uno se niega, o incluso prescindir de la IA.
¿Qué roba VOLTA?
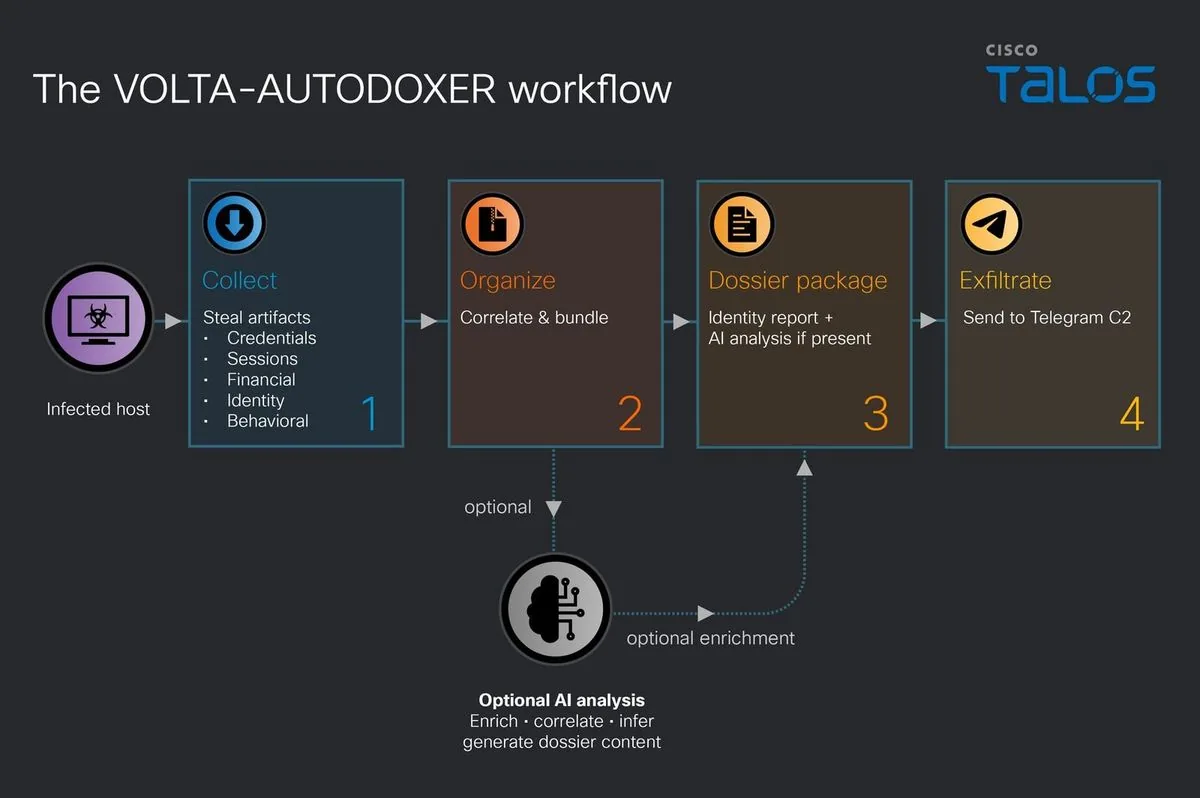
La lista de robo incluye:
- Contraseñas, cookies y tarjetas de pago guardadas en el navegador
- Perfiles de correo de Thunderbird y Outlook
- Cuentas de Roblox y tokens OAuth de Microsoft
- Capturas de pantalla
- Archivos de configuración de SSH y de proveedores de nube
Además saca en texto plano todas las contraseñas de Wi-Fi guardadas. Si hay billeteras de criptomonedas, no se limita a copiarlas, porque intenta romper sus bóvedas en el mismo equipo.
Con eso construye el paquete de evidencia sobre la persona. Incluye geolocalización y dirección del domicilio, empleador y dominio del empleador, año de nacimiento inferido, metadatos de autoría de documentos y los últimos cuatro dígitos de sus tarjetas de pago.
El enriquecimiento con sesiones robadas
VOLTA también enriquece los datos en vivo con cualquier sesión robada. Busca en el Gmail de la víctima recibos de Amazon, DoorDash, Uber Eats, Grubhub, Walmart y PayPal para confirmar la dirección del domicilio. Descarga los historiales de pedidos de Uber Eats y DoorDash, reutiliza el token de Discord robado para completar el perfil y tasa los objetos de Roblox con Rolimons.
La lista de robo es bastante estándar para un ladrón de información, según Tom's Hardware. Lo que vuelve peligrosos esos datos pasivos es esa pasada de enriquecimiento.
¿Cómo usa el modelo de IA?
Los datos se arman primero en el equipo como Identity_Report.txt y se serializan a JSON. Después se envían por POST a OpenRouter, un enrutador de modelos popular, junto con el prompt de sistema. La respuesta se guarda como AI_Analysis.txt, y los dos archivos salen juntos en un ZIP llamado volta_dox.zip. La llamada al modelo se hace desde la propia conexión de red de la víctima.
El malware pide una evaluación breve de qué tan conveniente es la víctima como objetivo, con citas que la respalden, y una sección de "opsec" que analiza su postura de seguridad general, incluido el manejo de contraseñas.
La configuración usa por defecto Claude Opus 4.6, un modelo anterior lanzado en febrero, con una temperatura de 0,2. La temperatura controla qué tan aleatoria es la salida del modelo frente a una base de 1,0, y ese valor bajo fijado en el código sugiere que el operador prioriza respuestas predecibles.
El autor probablemente anticipa negativas. VOLTA busca frases de rechazo y respuestas pobres, y en ese caso cambia a otros dos modelos, en este orden:
1. Kimi K2, de Moonshot AI 2. Gemini 2.5 Flash, de Google
Si quien usa VOLTA no entrega una clave de API de OpenRouter, el malware igual puede mandar el expediente por Telegram, sin la parte de IA.
Un producto hecho para revender
VOLTA parece diseñado para la reventa. Tiene una plantilla con seis espacios intercambiables (un canal de Telegram propio, claves de API y ajustes) que se llenan al compilar. El cliente entrega esos valores y se genera un binario a medida. Las credenciales de esos espacios van cifradas, pero se pueden recuperar del archivo.
Si todo sale como espera el comprador, recibe las evaluaciones de objetivos ordenadas en su bandeja de Telegram sin depender de infraestructura propia del atacante. Los puntos de control quedan en los servicios que usa.
¿Cómo protegerse?
Gran parte del robo de tokens depende de saltarse el cifrado ligado a la aplicación de Chrome (App-Bound Encryption, ABE), y VOLTA lo hace abriendo Chrome en modo headless, sin interfaz gráfica. Una política de control de aplicaciones que limite qué procesos pueden abrir Chrome en ese modo bloquea esa vía de descifrado. Eso le niega el acceso a las sesiones guardadas en Chrome, pero no frena el resto del robo, la etapa de IA ni la exfiltración.
Tras la infección, el ejecutable principal puede borrarse a sí mismo, pero la víctima debería conservar el archivo volta_debug.txt. Es un registro que muestra qué se recolectó y si la llamada al modelo funcionó.
Tom's Hardware recomienda revocar o rotar todas las claves de API y los tokens y cambiar las contraseñas, haya o no evidencia de exposición. Los fondos de cualquier billetera cuya frase semilla estuviera guardada en texto plano deberían pasar a una billetera nueva con una semilla nueva, idealmente generada en un equipo sin conexión.
Lo que viene en malware con IA
El uso de IA de VOLTA es acotado frente a lo que permite un malware asistido por IA de punta a punta, sobre todo si los modelos se usan en más fases. La resistencia a las negativas de los modelos podría volverse un requisito estándar de diseño a medida que la integración avanza.
Ya hay casos. Un implante de malware para Windows reportado en septiembre se armó en torno a un panel de hasta cuatro LLM que votan su siguiente paso. Otro, reportado esta semana, puede recurrir a la propia clave de API de OpenAI de la víctima. En todos los casos la IA reemplaza el trabajo que normalmente haría un analista humano.