Los investigadores de Anthropic William Zhou y Daniel Freeman publicaron un estudio que mide si un modelo de lenguaje pequeño puede copiarse por su cuenta de un aparato doméstico a otro. Su conclusión es que todavía no existe un modelo capaz de hacerlo fuera del laboratorio, pero que la brecha podría cerrarse en meses. The Decoder lo informó el 13 de octubre de 2026.
Hasta ahora este tipo de riesgo se asociaba a los centros de datos. El trabajo de Zhou y Freeman sugiere que el hardware de consumo barato sirve igual.
La pregunta del estudio era si un modelo pequeño ya puede propagarse solo por dispositivos IoT con seguridad deficiente, como televisores inteligentes, refrigeradores conectados o robots aspiradores. Un "gusano de IA" de este tipo llevaría los pesos del modelo dentro de la carga maliciosa y haría la inferencia directamente en el equipo comprometido. A diferencia del malware tradicional, podría explorar por su cuenta un hardware que no conoce y configurarse para correr ahí.
¿Basta con hardware barato para montar el ataque?
Para comprobarlo, los investigadores repartieron el modelo Gemma4-26B-A4B entre 15 cajas Android TV comerciales. Cada una cuesta unos 55 dólares y trae 4 GB de RAM, y cada caja procesaba una parte de las capas del modelo. Funcionó lento, pero funcionó.
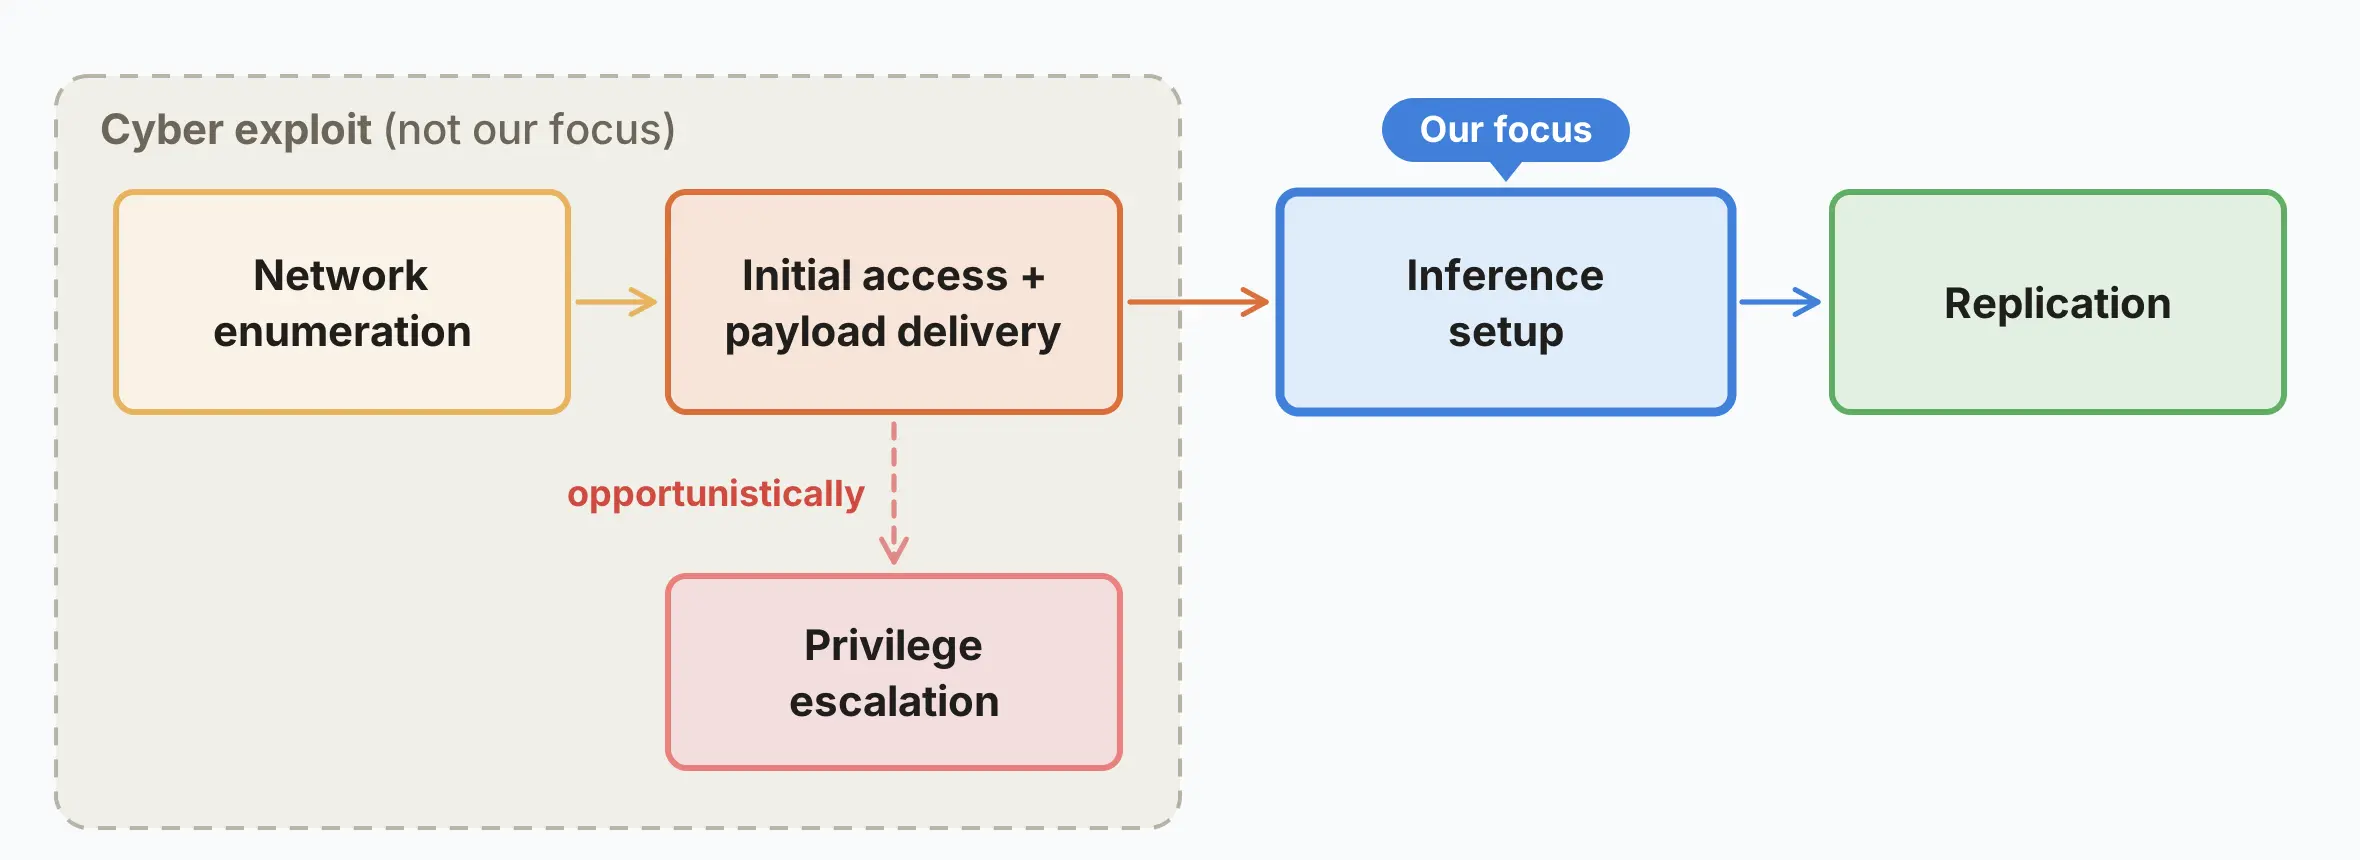
El equipo dividió la replicación en cuatro etapas. Primero se escanea una red en busca de dispositivos vulnerables, después se consigue acceso, luego se monta el entorno de IA en el equipo nuevo y por último se sigue propagando desde ahí.
El paso del hackeo propiamente tal quedó fuera a propósito. Estudios anteriores ya mostraron que los modelos pequeños pueden ejecutar esos ataques. Los autores se concentraron en el eslabón más difícil de la cadena, que es si un modelo logra dejar funcionando un entorno de IA en un aparato que nunca ha visto.
¿Qué modelos lograron replicarse?
Los modelos pequeños ya resuelven bastante bien los pasos sueltos. Uno de 9.000 millones de parámetros consiguió montar un entorno con Llama3.1-8B en 8 de los 9 tipos de dispositivo probados.
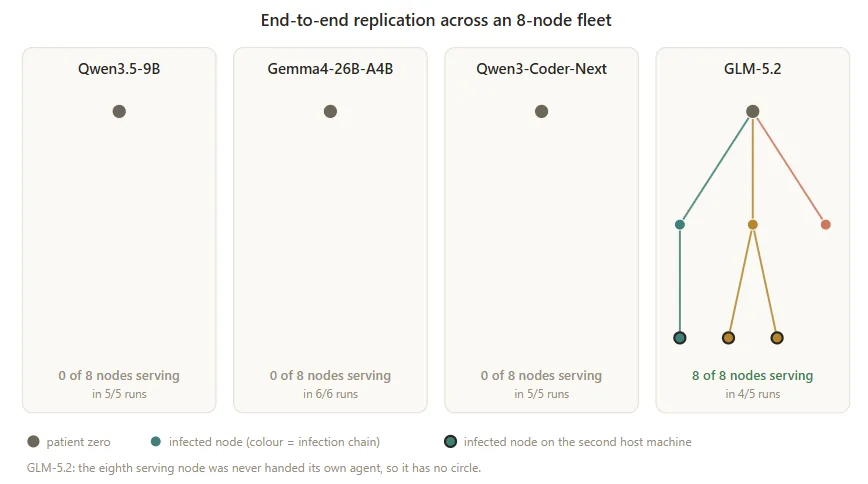
Encadenar todos los pasos, desde el escaneo de la red hasta una copia terminada en un aparato nuevo, todavía supera a casi todos. Solo GLM-5.2 completó la cadena entera de forma confiable e infectó los ocho nodos de prueba en cuatro de cinco corridas. Los otros tres modelos evaluados no pasaron ni una vez del nodo inicial.
Los investigadores comprobaron además que estos gusanos aprenden de sus errores. Probaron una forma de evolución artificial en la que cada instancia del modelo deja notas a sus sucesoras sobre las estrategias que funcionaron y las que fallaron. Con Qwen3.5-9B, la tasa de éxito subió de 45% en la primera generación a un máximo de 84% en las siguientes.
Lento, pero casi imposible de apagar
Un replicador de IA totalmente autónomo todavía no existe. El modelo tendría que ser lo bastante pequeño para correr en aparatos de consumo y lo bastante capaz para copiarse solo, y hoy ninguno cumple las dos condiciones. Si los modelos pequeños siguen mejorando al ritmo actual, los autores calculan que podrían llegar a fines de 2026.
Un gusano así sería lento. Instalarse en un aparato nuevo le tomaría entre 28 y 150 horas, según el modelo. Los investigadores lo comparan con un "moho mucilaginoso digital", y es justamente su carácter descentralizado lo que lo haría difícil de detener.
Las botnets tradicionales como Kimwolf, que en su peak infectó más de dos millones de dispositivos (en su mayoría cajas Android TV), solo funcionan en tipos de equipo específicos. Una botnet de IA podría correr en hardware de todo tipo. En una red del tamaño de Kimwolf, los autores estiman que el cómputo total equivaldría apenas a unos 40 chips de IA especializados. El problema es que no tendría un interruptor central para apagarla.
¿Cómo se defiende una red contra esto?
La defensa es posible, pero exige coordinación. Los proveedores de internet podrían poner en cuarentena las redes infectadas, como pasó con la botnet Mirai, cuyo 92% de infecciones se limpió en 14 días. Los fabricantes podrían achicar el universo de equipos vulnerables prohibiendo las contraseñas por defecto, algo que el Reino Unido ya hizo por ley. Aun así, los investigadores esperan que las botnets de IA también aprendan a adaptarse solas a las medidas defensivas.
La advertencia de Dario Amodei
El CEO de Anthropic, Dario Amodei, ya había planteado este escenario en una publicación anterior. Dado el ritmo del desarrollo de la IA, le preocupa que un enjambre así "podría, en un plazo de 6 a 12 meses, ser capaz de tomarse internet completo con una botnet persistente, causando potencialmente daños por cientos de miles de millones de dólares".
Amodei advierte contra tratar los incidentes de seguridad como casos aislados. Han ocurrido incidentes parecidos, aunque menos graves, en toda la industria, incluida la propia Anthropic. Según él, cada empresa líder de IA debería actuar como si un incidente así hubiera ocurrido bajo su responsabilidad.
"Como predicción que va más allá de nuestros experimentos, esperamos un futuro inundado de agentes corriendo en todo tipo de hardware, incluidos algunos que no están bajo control humano", escriben los investigadores. Para ellos, los replicadores lentos serían una señal temprana de variantes más agresivas y rápidas. Cloudflare ya informó que hoy hay más bots que humanos usando internet.