Un micrófono es algo raro, y un poco inquietante, de encontrar dentro de una cafetera. Eso fue lo que le llamó la atención al hacker de hardware Robin M., que lo vio mencionado en la documentación de servicio de una Spengler PSL50. Lo que empezó como un intento de entender por qué estaba ahí se convirtió en un proyecto mucho más grande, con Linux embebido, una interfaz de depuración sin protección, un sistema de actualización por USB dudoso y, por supuesto, Doom.
Según el proveedor de la máquina, el micrófono estaba pensado para funciones futuras de detección de presencia y accesibilidad, pero no se usaba. Al proveedor no le gustó que se siguiera preguntando, así que Robin tomó otro camino. Compró en eBay un módulo de pantalla y control de repuesto y se puso a revisarlo por dentro.
¿Qué hay dentro de la placa de la cafetera?
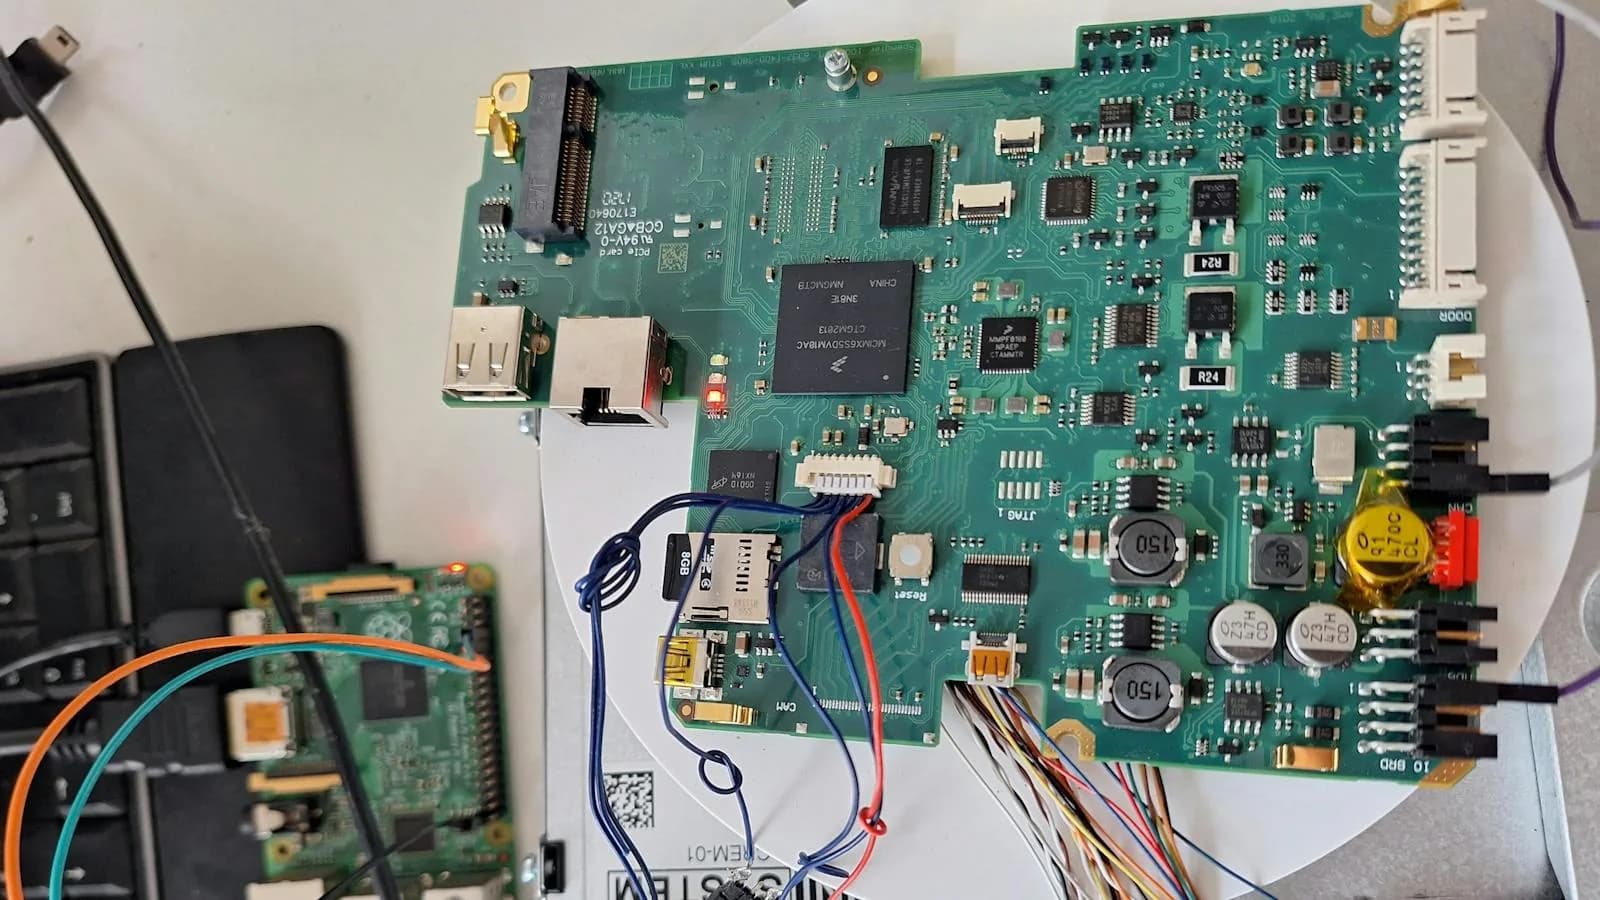
La placa resultó bastante compleja para una cafetera. Está construida en torno a un procesador NXP i.MX 6 con un núcleo Arm Cortex-A9 y corre un sistema Linux embebido basado en Yocto. El hardware incluye además Ethernet, USB, almacenamiento microSD e interfaces para equipos de pago, dispensadores de vasos, módulos de ahorro de energía y más.
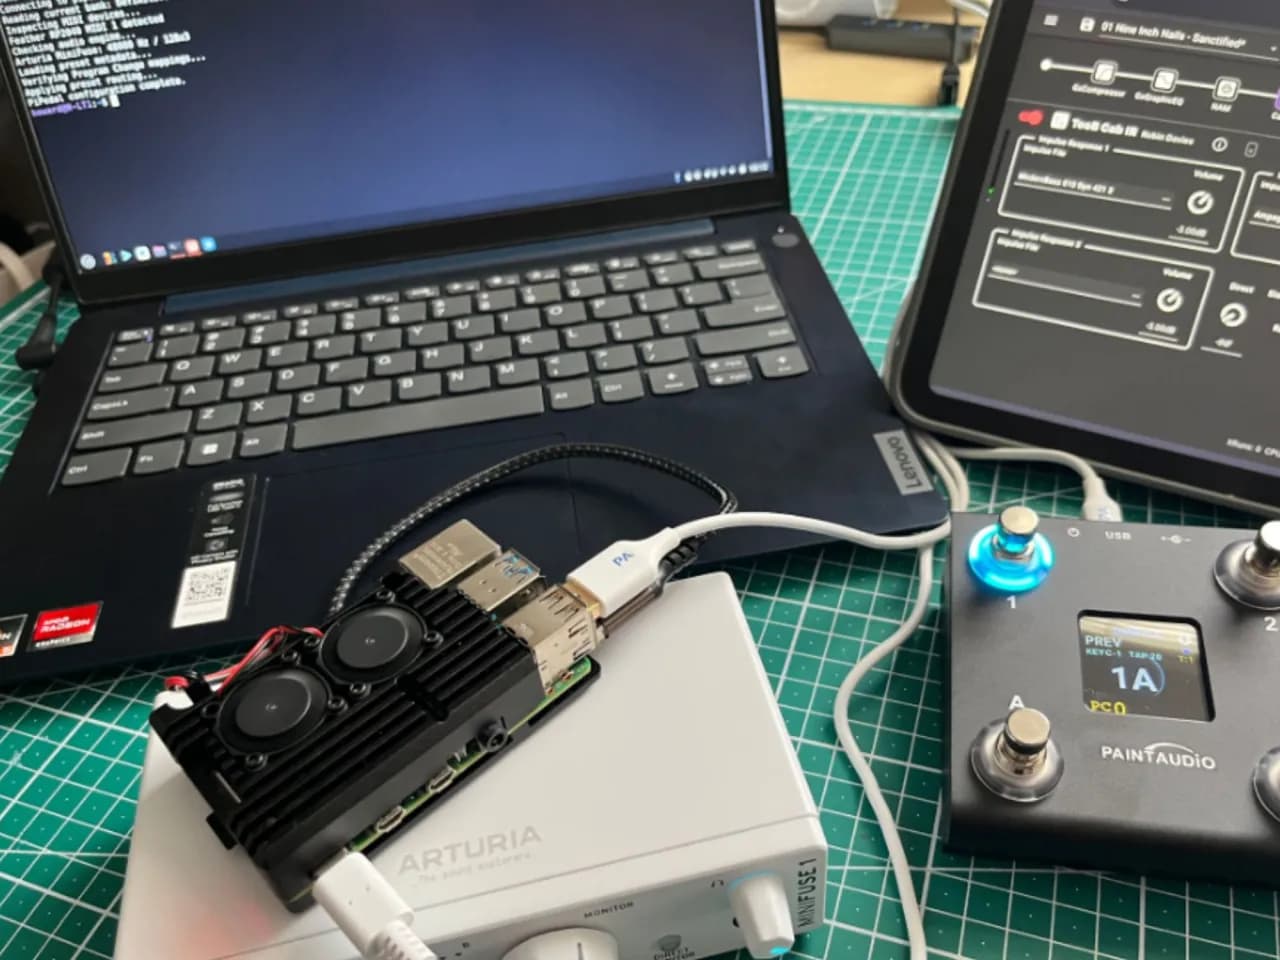
Después de rastrear el circuito de alimentación y darle 24 volts a la placa, Robin la hizo funcionar en el banco de trabajo. Al medir un conector sin identificar encontró una interfaz UART de 3,3 V que trabajaba a 115.200 baudios. Una Raspberry Pi conectada a esa interfaz le dio acceso a la consola de arranque, y ahí la cosa se puso interesante.
Un U-Boot sin contraseña
U-Boot no tenía contraseña y permitía cambiar la línea de comandos del kernel. Robin configuró el sistema para que lanzara /bin/sh durante el arranque. Con esa shell montó el sistema de archivos y cambió la contraseña de root.
Ese acceso dejó a la vista cómo maneja la cafetera sus actualizaciones de software. Al conectar una memoria USB, el sistema busca un script autorun.sh y un hash que lo acompaña. Pero en lugar de una firma criptográfica de código como corresponde, la verificación usa un secreto guardado en texto plano en la propia máquina. Una vez que Robin pudo leer el sistema de archivos, armar un paquete de actualización que pasara el control fue posible.
¿La cafetera escuchaba a alguien?
Antes de hacer algo demasiado loco con ese acceso, Robin volvió a la pregunta que había empezado todo. Un script de diagnóstico propio revisó el hardware de la máquina, la red, la reproducción de audio y la capacidad de grabar. No apareció ninguna evidencia de que la máquina escuchara a alguien, y la mayoría de las configuraciones ni siquiera tenía el hardware de audio necesario.
Resuelto eso, tocaba responder la siguiente pregunta obvia. ¿Puede correr Doom?
fbDOOM sobre Linux 3.10
El entorno de la máquina, con Linux 3.10.17 y glibc 2.18, complicaba las cosas, pero fbDOOM ofreció una salida. Esa versión liviana de Doom dibuja directo sobre el framebuffer de Linux y tiene pocas dependencias, así que calza bien con hardware embebido antiguo. Tras sortear el espacio de usuario desactualizado, Robin hizo correr Doom primero en el banco y después en una cafetera real, usando una memoria USB preparada.
Al final, el micrófono misterioso resultó mucho menos interesante que todo lo demás que Robin descubrió mientras lo investigaba. La cafetera no espiaba a nadie. Lo que sí hacía era correr Linux sobre un procesador Arm con potencia suficiente para jugar Doom.