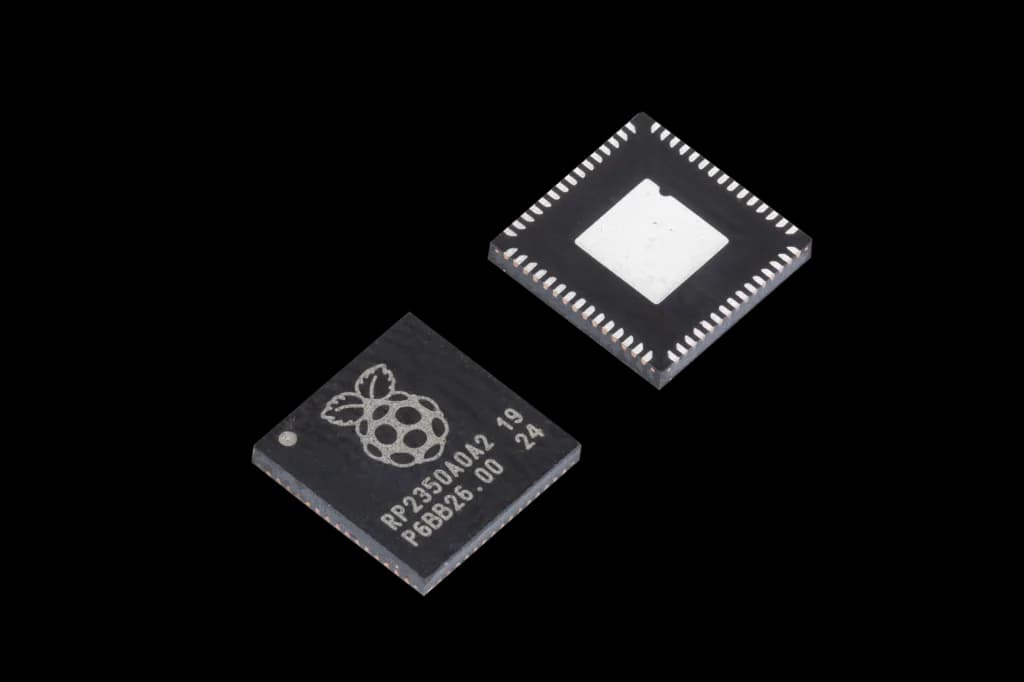
Raspberry Pi lanzó el RP2350 en agosto de 2024 y, en paralelo, abrió el primero de dos desafíos de hackeo dedicados a romper las medidas de seguridad del chip. Hubo varios ganadores, y de ahí salió un rediseño que corrigió la mayoría de las roturas encontradas.
Hace algunos meses el laboratorio Ledger Donjon se contactó con la compañía para divulgar los resultados de su propia investigación sobre el RP2350. Encontraron una vulnerabilidad que les habría ganado un premio en aquel primer desafío.
¿Qué hicieron exactamente?
El equipo de Donjon demostró que con un laboratorio lleno de gente capaz y unos 250.000 dólares en equipamiento especializado de microscopía y láser, se puede reactivar la interfaz de depuración de un chip RP2350-A4 asegurado, que es justamente lo que Raspberry Pi intentaba volver imposible.
Usaron mecanismos ingeniosos para determinar qué partes exactas del chip podían verse afectadas por un haz láser infrarrojo muy enfocado. Ese haz alteró el contenido de registros específicos, lo que reactivó el acceso de depuración y permitió leer la memoria OTP. Los detalles están en el blog del laboratorio.
Raspberry Pi agradeció públicamente al equipo por el trabajo, el profesionalismo y la divulgación responsable.
Por qué no habrá otro rediseño
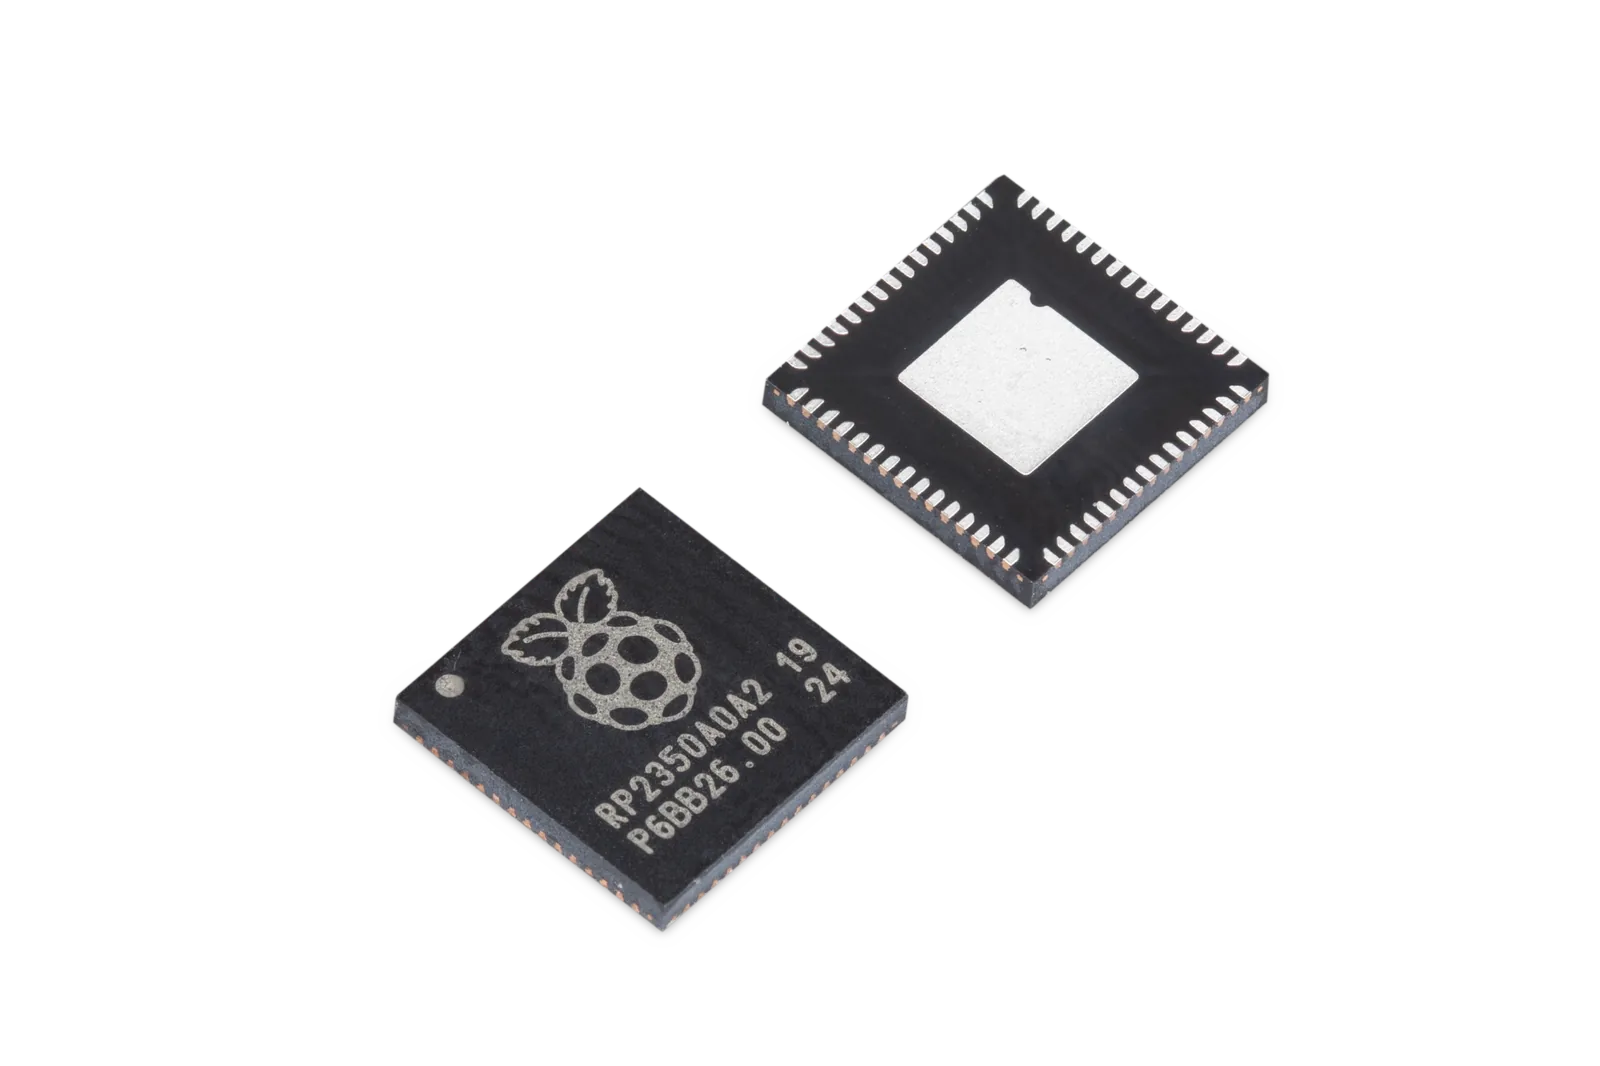
La compañía revisó la investigación y concluyó que el hallazgo no justifica un nuevo rediseño del chip, por tres razones que publicó en su blog:
- Es un ataque destructivo que requiere retirar el chip y quitarle el encapsulado.
- Suponiendo que se usen claves por dispositivo, el alcance debería limitarse a un único dispositivo.
- Exige un conjunto de habilidades muy particular, más un laboratorio lleno de equipamiento caro o unos 250.000 dólares disponibles.
La segunda vez con un láser
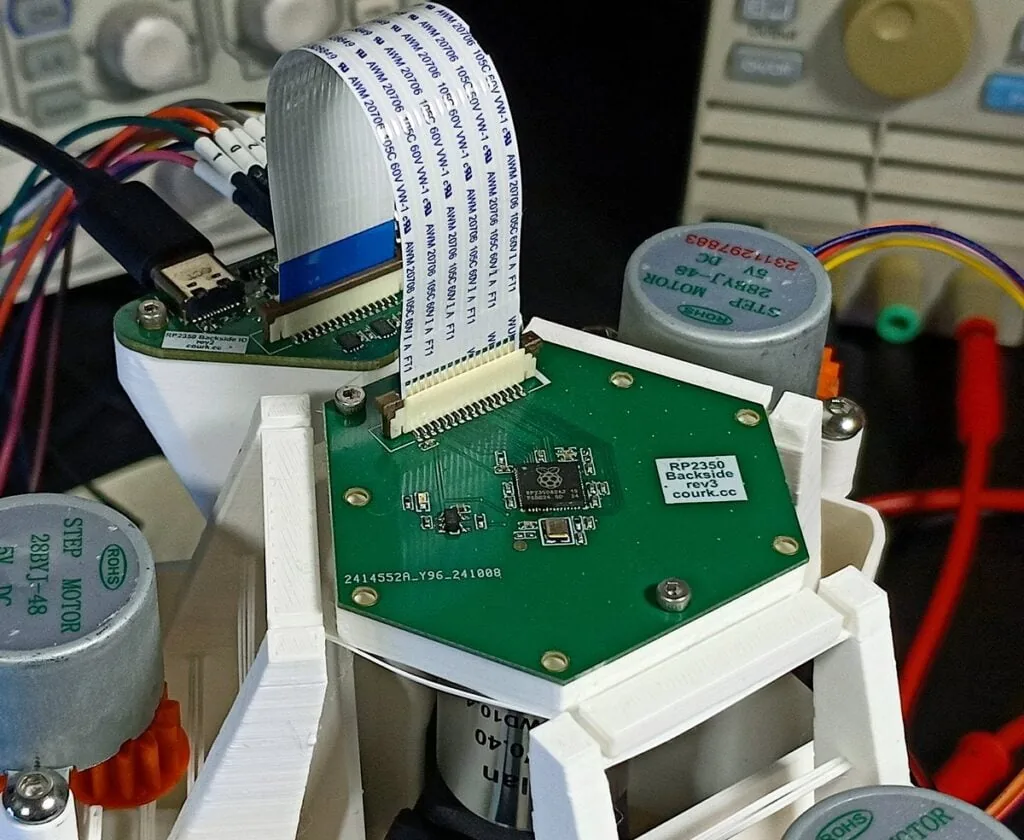
Algo de esto suena conocido. Durante el primer desafío de hackeo, uno de los premiados usó un montaje de láser infrarrojo casero, desarrollado por él mismo, para provocar una falla en la versión A2 del RP2350 y hacerla comportarse mal. El relato de ese ataque sigue disponible. La rotura de Courk terminó corregida con una revisión de la ROM de arranque que forma parte de la versión A4 del silicio, la que está en circulación hoy.
¿Qué viene ahora?
El segundo desafío de hackeo lleva un buen rato corriendo y se concentra en el análisis de canal lateral. Tras dos extensiones de plazo sigue sin ser vencido, aunque según Raspberry Pi hay algunos equipos bastante cerca de lograrlo. El desafío corre hasta fines del mes próximo.